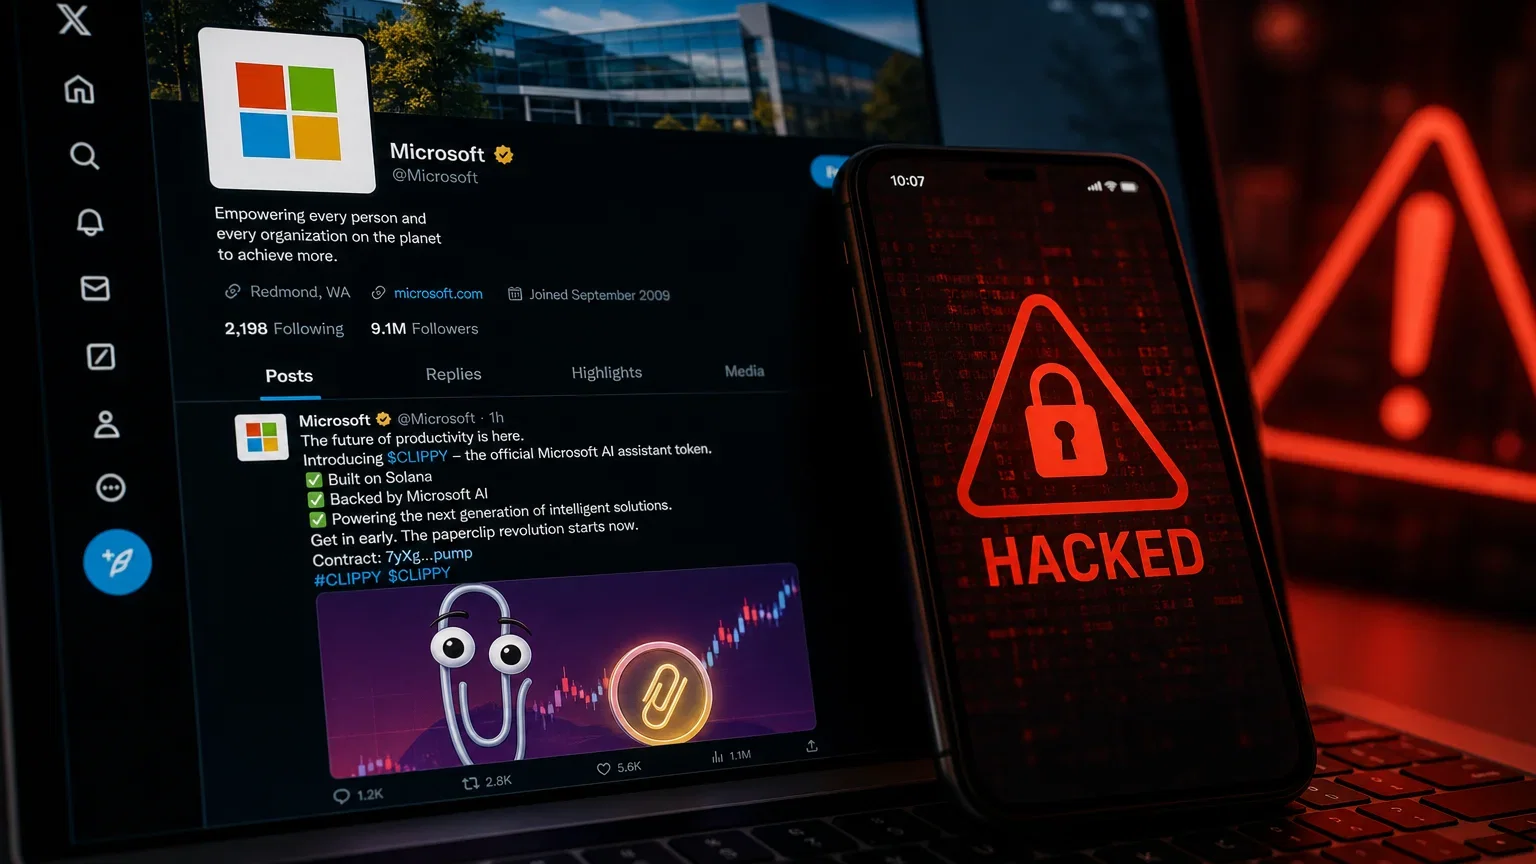
Nella giornata di ieri, l'account ufficiale di Microsoft sulla piattaforma social X (precedentemente nota come Twitter) è stato compromesso da attori malevoli. Il profilo, seguito da oltre 13 milioni di utenti, è stato utilizzato per pubblicare messaggi promozionali relativi a un token in criptovaluta a tema Clippy, lo storico assistente virtuale di Microsoft Office. L'episodio ha immediatamente attirato l'attenzione della comunità online, sollevando interrogativi sulla sicurezza degli account aziendali di grandi dimensioni.
Modalità dell'attacco e contenuti pubblicati
Secondo le prime ricostruzioni, gli hacker hanno sfruttato una vulnerabilità o un accesso non autorizzato per ottenere il controllo dell'account. Una volta dentro, hanno pubblicato una serie di post che invitavano gli utenti a investire in un presunto token denominato $Clippy o simile, sfruttando l'immagine nostalgica dell'assistente grafico. I messaggi contenevano link a piattaforme di scambio decentralizzate e promettevano rendimenti elevati, tipici delle truffe finanziarie note come rug pull. La violazione è stata rilevata rapidamente dagli utenti, che hanno segnalato l'anomalia, ma non prima che i post ottenessero migliaia di visualizzazioni e interazioni.
Reazione di Microsoft e misure di sicurezza
Microsoft non ha tardato a intervenire: una volta riacquistato il controllo dell'account, l'azienda ha prontamente rimosso i contenuti illeciti e ha avviato un'indagine interna. In una dichiarazione ufficiale, un portavoce ha confermato l'incidente, sottolineando che la sicurezza degli account è una priorità assoluta e che sono state implementate ulteriori misure di protezione. Non è chiaro se l'attacco sia stato possibile grazie a un attacco di phishing, a una password compromessa o a una falla nei sistemi di autenticazione a due fattori. Gli esperti di cybersicurezza ipotizzano che gli hacker abbiano agito con tecniche sofisticate, dato il livello di protezione normalmente adottato da una multinazionale come Microsoft.
Impatto e prospettive future
L'episodio evidenzia ancora una volta la fragilità degli account social anche per le grandi aziende tecnologiche. La fiducia degli utenti potrebbe risentirne, soprattutto in un periodo in cui le truffe legate alle criptovalute sono in aumento. Microsoft potrebbe rivedere le proprie procedure di sicurezza, introducendo autenticazione multifattoriale più robusta o sistemi di monitoraggio in tempo reale. Nel frattempo, gli esperti consigliano agli utenti di diffidare di offerte di token improvvisi e di verificare sempre l'autenticità delle comunicazioni aziendali. La vicenda resta un monito: nessun account, nemmeno quello di un colosso del software, è immune da attacchi informatici.



