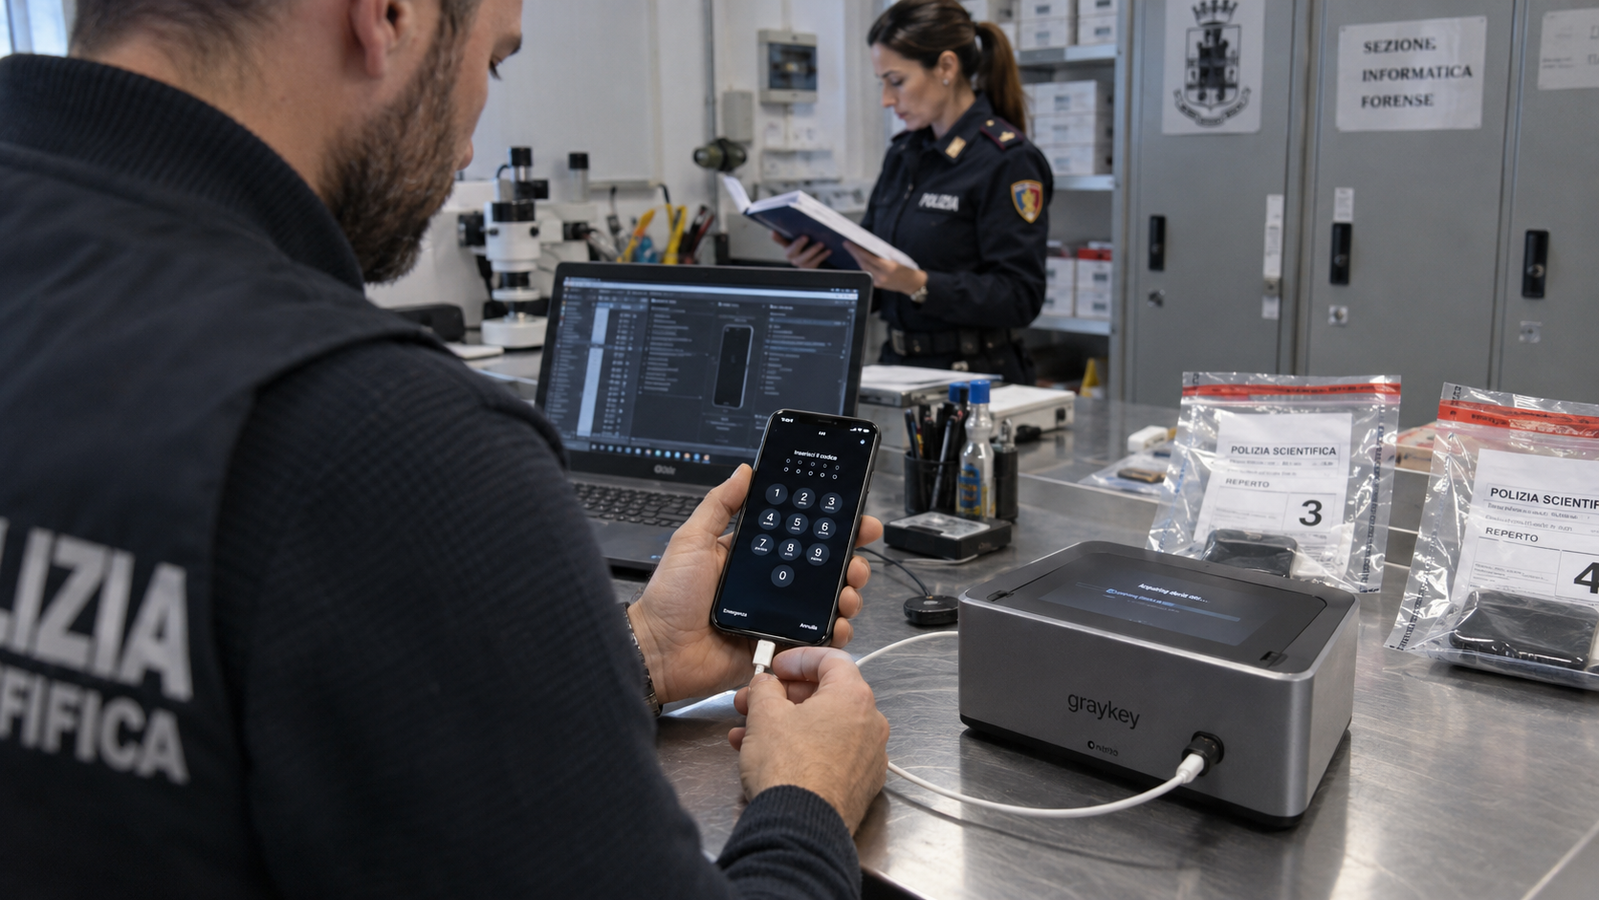
Magnet Forensics avrebbe sviluppato una nuova funzionalità denominata GrayKey Preserve, pensata per mantenere l'accesso ai dati di un iPhone bloccato anche quando il dispositivo viene riavviato. La notizia, diffusa attraverso un video di formazione destinato alle forze dell'ordine, ha immediatamente acceso il dibattito sulla sicurezza dei dispositivi Apple e sulle capacità effettive degli strumenti forensi.
Come funzionerebbe GrayKey Preserve
Secondo quanto trapelato, GrayKey Preserve sfrutterebbe una combinazione di exploit e tecniche di persistenza per evitare che il riavvio del telefono ripristini lo stato di protezione avanzata. Normalmente, quando un iPhone viene spento e riacceso, i dati memorizzati nella memoria volatile e le chiavi di crittografia vengono resettati, rendendo molto più difficile l'estrazione delle informazioni. Con questa funzione, Magnet Forensics sarebbe in grado di conservare l'accesso anche dopo un riavvio, superando una delle principali barriere per l'analisi forense.
Quali dati potrebbero essere esposti
Se la funzionalità fosse confermata, i dati potenzialmente accessibili includerebbero messaggi, foto, cronologia delle chiamate, posizioni e credenziali salvate. Si tratta di informazioni altamente sensibili che, in mani sbagliate, potrebbero violare la privacy degli utenti. La preoccupazione è che uno strumento del genere possa essere utilizzato non solo in ambito investigativo legittimo, ma anche per scopi illeciti, soprattutto se la tecnologia dovesse finire sul mercato nero.
Implicazioni per la sicurezza e la privacy
Apple non ha rilasciato commenti ufficiali, ma è probabile che l'azienda stia già lavorando a contromisure per bloccare questa tecnica. La corsa tra aziende forensi e produttori di dispositivi è da anni in continua evoluzione: ogni volta che viene scoperta una nuova vulnerabilità, Cupertino corre ai ripari con aggiornamenti software. Tuttavia, la natura stessa di GrayKey Preserve – che agisce a livello di sistema – potrebbe richiedere interventi più profondi, come modifiche all'hardware o al processo di avvio sicuro.
Resta da chiarire se la funzione sia già operativa o ancora in fase di sviluppo. Magnet Forensics non ha confermato ufficialmente l'esistenza di GrayKey Preserve, ma la diffusione del video di formazione suggerisce che la tecnologia sia quantomeno in fase di test avanzato. Gli esperti di sicurezza invitano alla cautela: fino a quando non ci saranno dettagli tecnici completi, è difficile valutare l'impatto reale. Una cosa è certa: la partita per il controllo dei dati sugli smartphone è tutt'altro che conclusa.