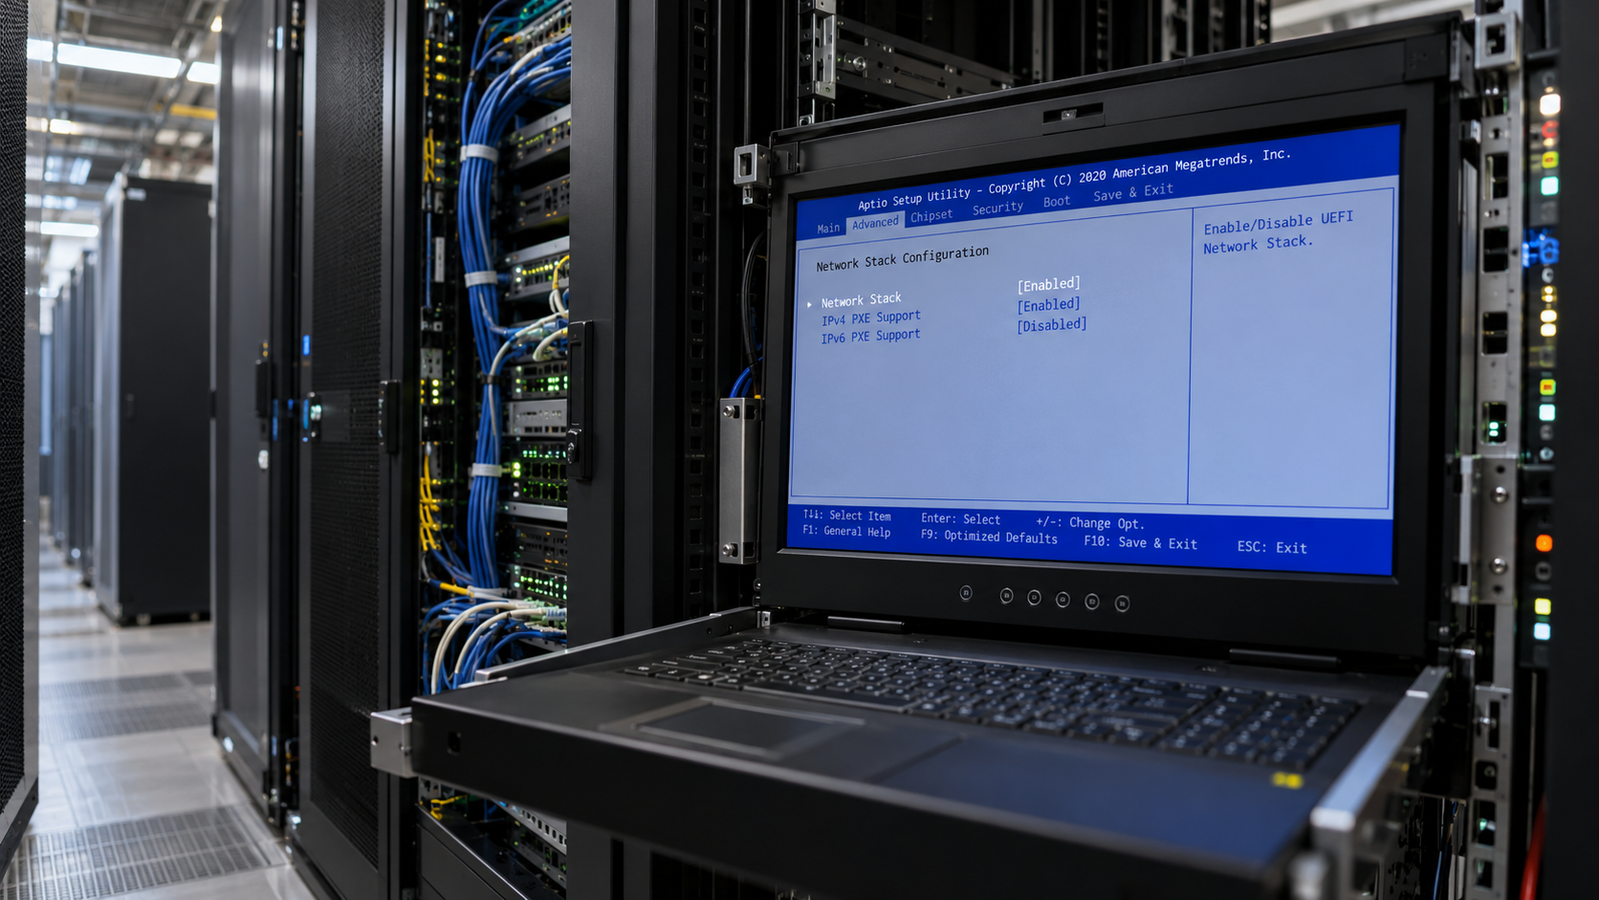
Il progetto TianoCore ha pubblicato un avviso di sicurezza riguardante una vulnerabilità critica presente in EDK II, la base di codice open source utilizzata da numerosi produttori per sviluppare il firmware UEFI di server e, in alcuni casi, anche di PC desktop e laptop. La falla, identificata con un codice ancora non reso pubblico, potrebbe consentire a un attaccante di eseguire codice malevolo durante la fase di avvio del sistema, prima che il sistema operativo e i suoi meccanismi di protezione siano attivi.
Un attacco prima delle difese
La gravità della situazione è accentuata dal fatto che il firmware UEFI opera a un livello molto basso, prima che qualsiasi antivirus o sistema di protezione del sistema operativo possa intervenire. Un aggressore che riuscisse a sfruttare la vulnerabilità potrebbe installare malware persistente nel firmware, difficile da rilevare e da rimuovere. Inoltre, l'attacco potrebbe essere eseguito in modo relativamente semplice se il malintenzionato ha accesso fisico alla macchina o riesce a sfruttare altre falle per ottenere privilegi elevati.
Impatto e contromisure
I produttori di hardware e software stanno lavorando per rilasciare aggiornamenti del firmware che correggono la vulnerabilità. Nel frattempo, gli esperti consigliano di applicare al più presto le patch non appena disponibili per i propri dispositivi, di mantenere abilitato il Secure Boot e di limitare l'accesso fisico ai sistemi critici. La vicenda sottolinea ancora una volta l'importanza della sicurezza della catena di avvio, un ambito spesso trascurato ma fondamentale per l'integrità dell'intero sistema.


