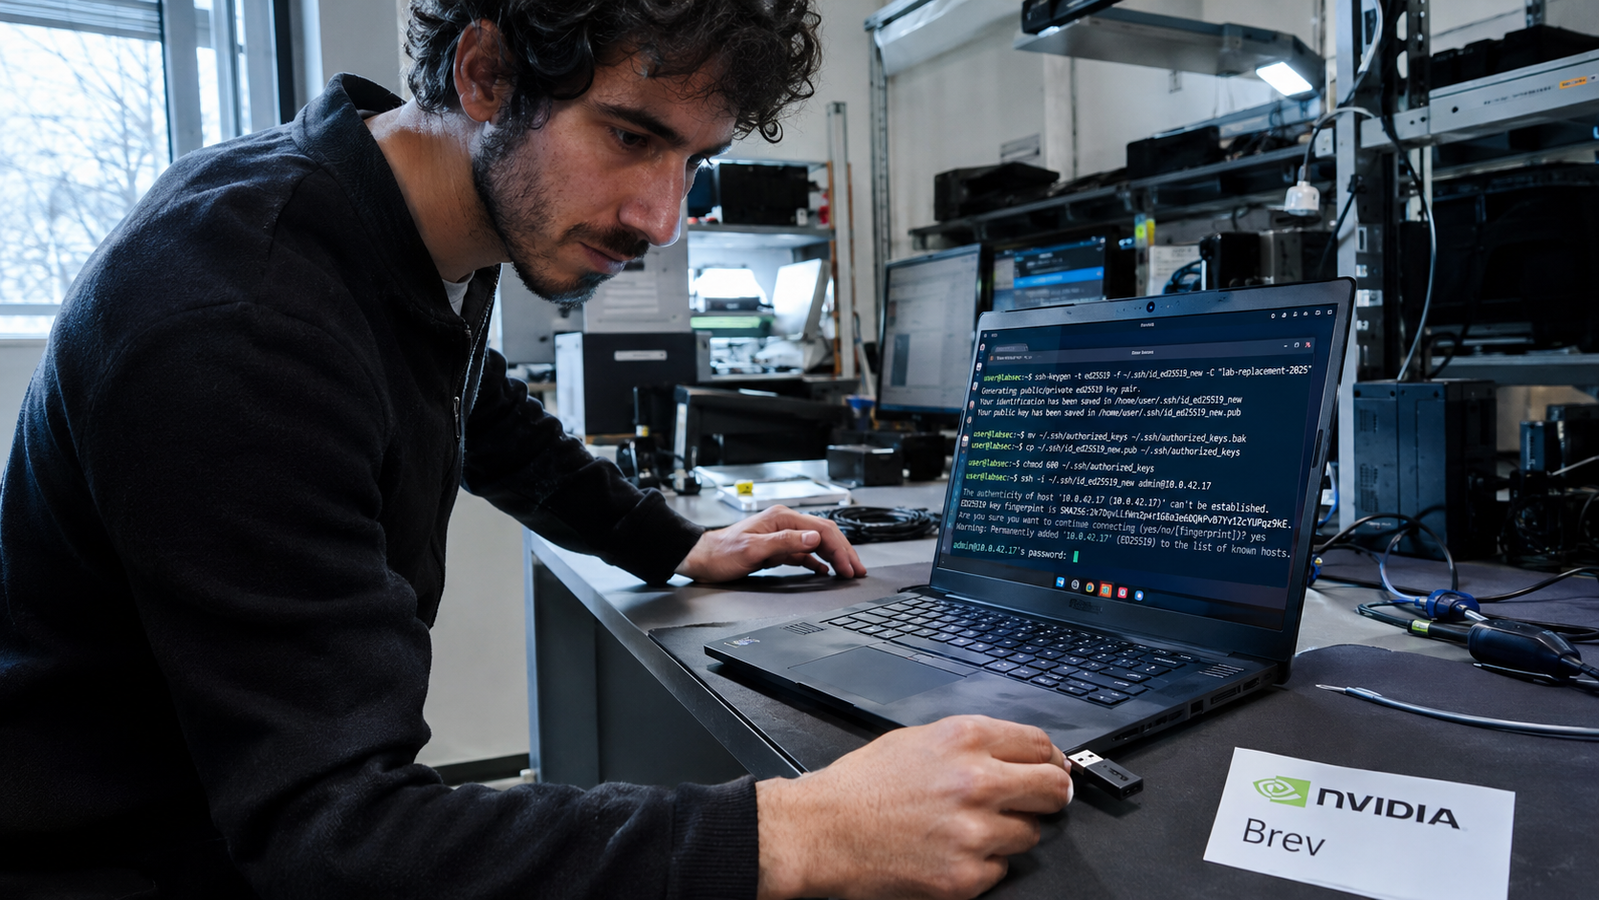
NVIDIA Brev è finita al centro di un incidente di sicurezza informatica. La piattaforma cloud del colosso di Santa Clara, pensata per semplificare l'accesso a risorse di calcolo e GPU remote, ha comunicato agli utenti che le chiavi SSH utilizzate per accedere alle istanze potrebbero essere state esposte durante l'attacco. Si tratta di un elemento critico: le chiavi SSH sono le credenziali che permettono di collegarsi in modo sicuro ai server remoti, e la loro compromissione può aprire la strada ad accessi non autorizzati.
Cos'è successo e quali dati sono a rischio
Secondo quanto riportato dall'azienda, l'incidente ha riguardato l'infrastruttura che gestisce l'autenticazione verso le istanze cloud di Brev. Gli utenti coinvolti sono stati contattati direttamente con una notifica che invita a revocare e rigenerare le chiavi SSH potenzialmente compromesse. NVIDIA non ha fornito dettagli definitivi sull'esatta portata della violazione, ma la comunicazione agli interessati suggerisce che il problema sia stato identificato e circoscritto in tempi rapidi.
Le contromisure e l'impatto sul settore
La raccomandazione principale per chi utilizza Brev è chiara: sostituire immediatamente le chiavi esposte e controllare i log di accesso per individuare eventuali connessioni sospette. NVIDIA ha dichiarato di aver rafforzato i controlli di sicurezza e di stare collaborando con gli esperti per comprendere l'origine dell'attacco. L'episodio riaccende i riflettori sulla sicurezza delle piattaforme cloud dedicate allo sviluppo e all'addestramento di modelli di intelligenza artificiale, ambienti in cui le credenziali di accesso valgono oro. Per gli sviluppatori e le aziende che usano Brev, la priorità resta una sola: ruotare le chiavi e verificare che nessuna istanza sia stata compromessa.