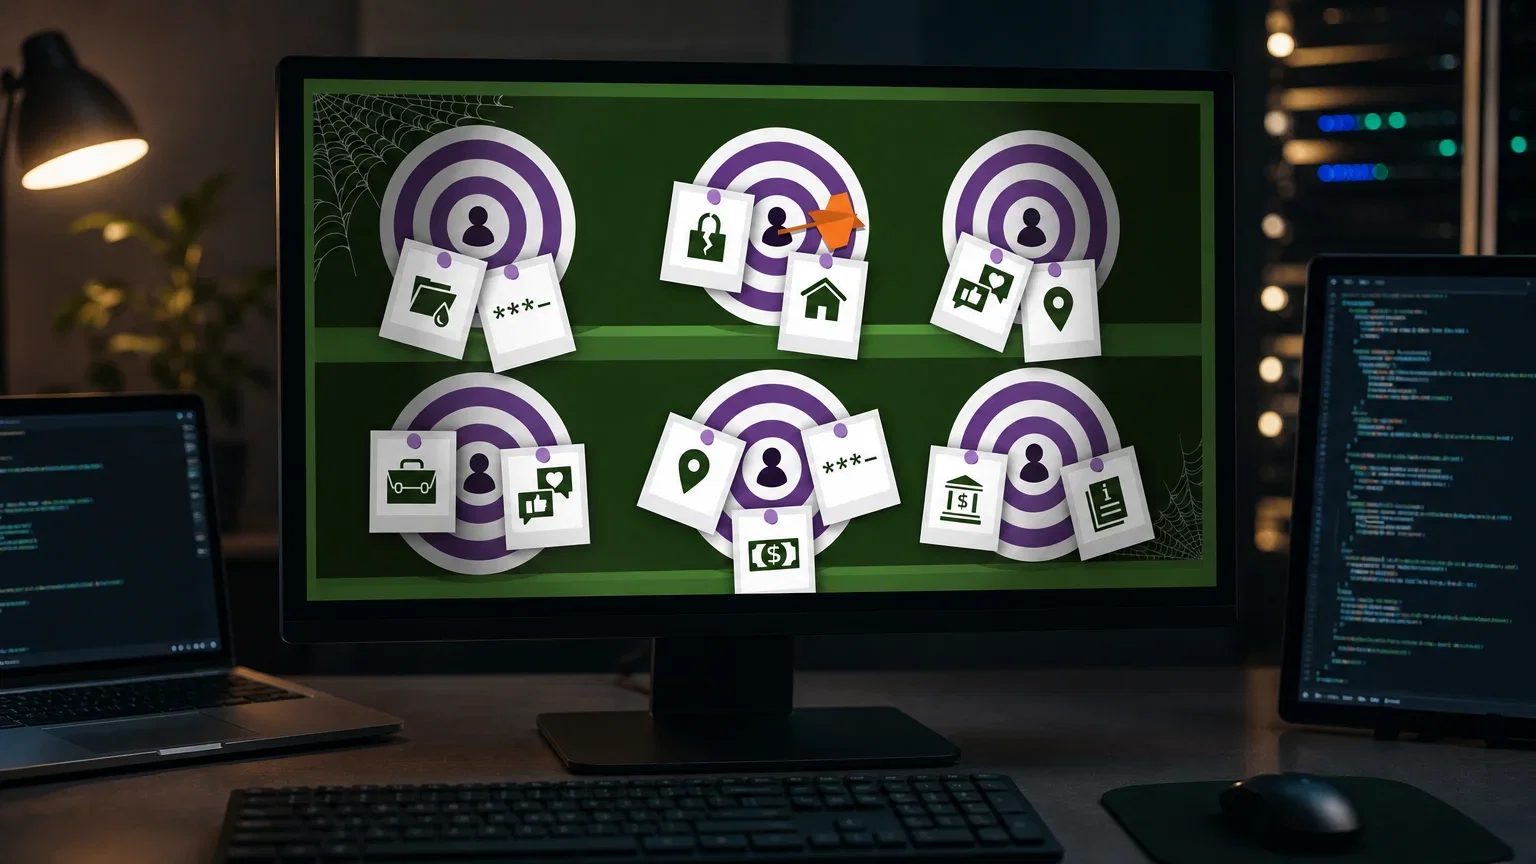
La sicurezza informatica fa i conti con una nuova frontiera: un malware per Windows è in grado di utilizzare un modello di intelligenza artificiale per decidere chi colpire. A rivelarlo è Cisco Talos, che ha pubblicato l'analisi tecnica di un infostealer battezzato VOLTA-AUTODOXER. Il software malevolo non si limita a sottrarre credenziali e dati personali, ma interroga un modello linguistico per stabilire quali vittime siano più appetibili e come condurre l'attacco in modo più efficace.
Come funziona l'attacco
Secondo quanto riportato dagli esperti, VOLTA-AUTODOXER è progettato per infiltrarsi nei sistemi Windows, raccogliere informazioni sensibili come password, cookie di sessione e dettagli finanziari, e poi utilizzare un'intelligenza artificiale per analizzare il profilo della vittima. Il modello, identificato come Claude di Anthropic, viene interrogato per ottenere suggerimenti su come massimizzare il bottino o su quali ulteriori azioni intraprendere. Questa capacità di adattamento rende il malware particolarmente insidioso, perché può modificare il proprio comportamento in base alle risposte dell'IA.
Impatto e raccomandazioni
L'uso di modelli linguistici all'interno di malware rappresenta un salto di qualità per i criminali informatici. Se da un lato l'IA può automatizzare la selezione degli obiettivi, dall'altro solleva interrogativi sulla responsabilità dei fornitori di modelli e sulla necessità di sistemi di difesa più avanzati. Cisco Talos raccomanda di mantenere aggiornati i sistemi, utilizzare soluzioni di sicurezza endpoint e monitorare attentamente le attività anomale. La vicenda dimostra che l'evoluzione delle minacce informatiche corre sempre più veloce e che la consapevolezza è la prima arma di difesa.