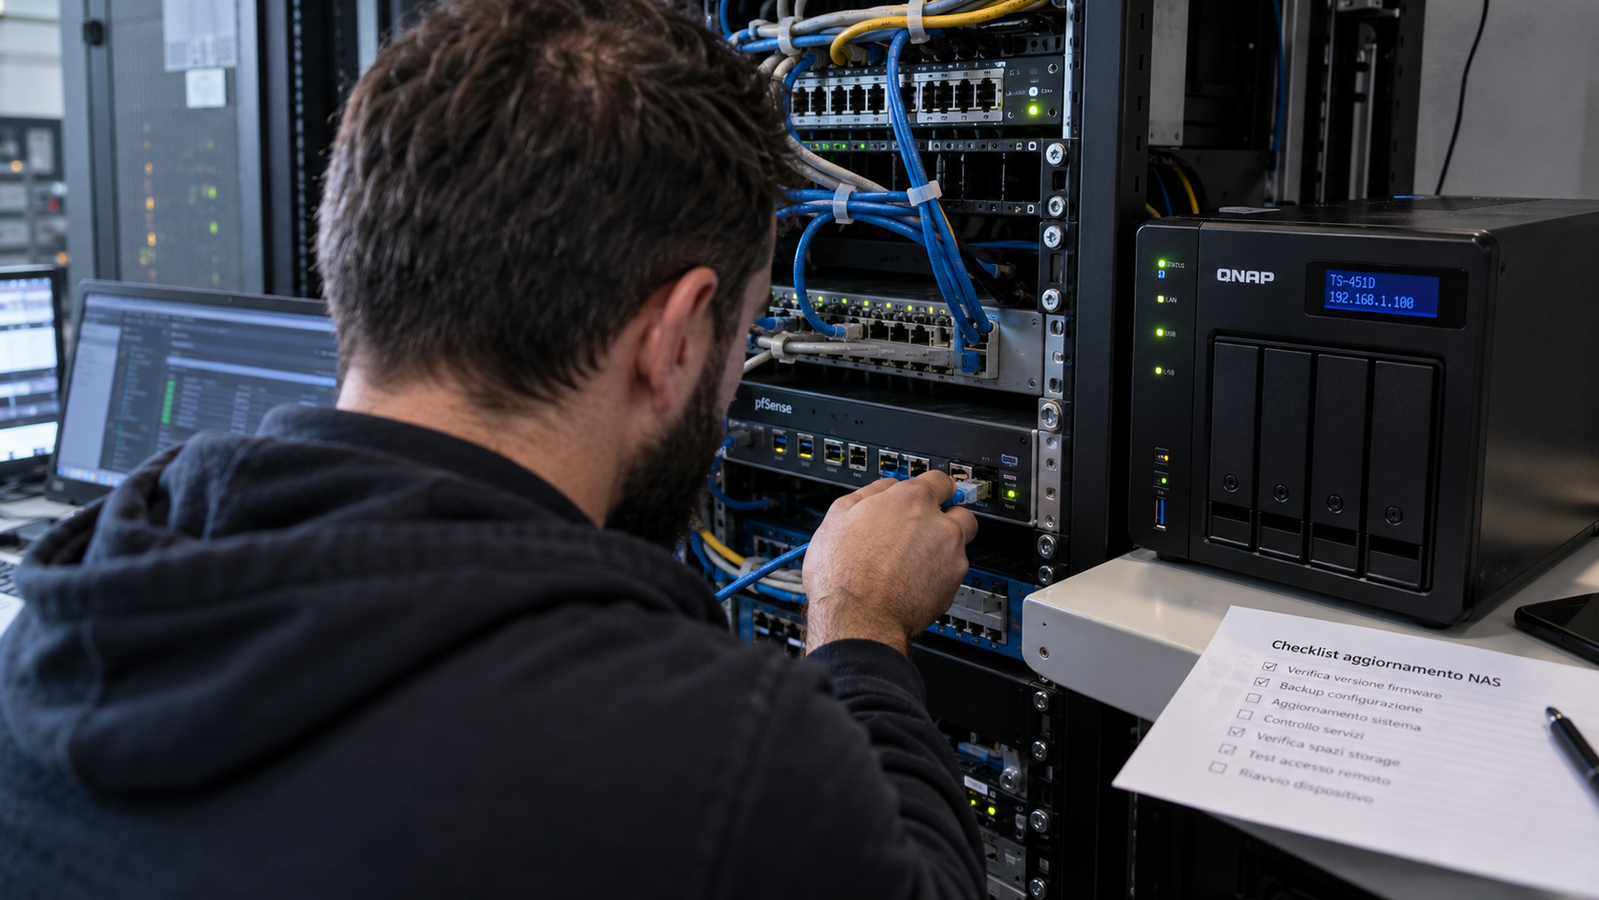
QNAP ha confermato ufficialmente che le vulnerabilità note come PHP2Shell interessano diversi suoi sistemi e applicazioni per NAS. Si tratta di un'estensione preoccupante di un problema già emerso nel mondo dei siti e delle applicazioni web, che ora arriva direttamente agli archivi di rete utilizzati da aziende e privati per conservare dati sensibili.
Cos'è PHP2Shell e perché riguarda i NAS
PHP2Shell non è una singola falla, ma un insieme di problematiche legate all'esecuzione di codice PHP all'interno delle applicazioni. Se sfruttate, queste vulnerabilità possono permettere a un attaccante di eseguire comandi arbitrari sul dispositivo, con il rischio concreto di accesso non autorizzato ai file, furto di dati o compromissione dell'intero archivio. QNAP ha esteso l'analisi ai propri prodotti dopo che il problema era stato segnalato in ambito web, confermando che alcune versioni di software e app per NAS risultano esposte.
Come proteggere i dati: le mosse da fare subito
La prima contromisura è aggiornare il prima possibile il firmware del NAS e tutte le applicazioni installate, verificando la presenza di patch specifiche rilasciate da QNAP. È inoltre consigliabile disabilitare i servizi e le app non utilizzate, limitare l'esposizione diretta dei NAS su Internet e rafforzare le credenziali di accesso con password robuste e, dove possibile, l'autenticazione a due fattori. Per gli ambienti più critici, QNAP suggerisce di segmentare la rete e monitorare i log alla ricerca di attività anomale.
La vicenda PHP2Shell ricorda quanto sia sottile il confine tra sicurezza web e sicurezza degli archivi di rete: un aggiornamento tempestivo e una configurazione prudente restano le difese più efficaci per evitare che i dati finiscano nelle mani sbagliate.