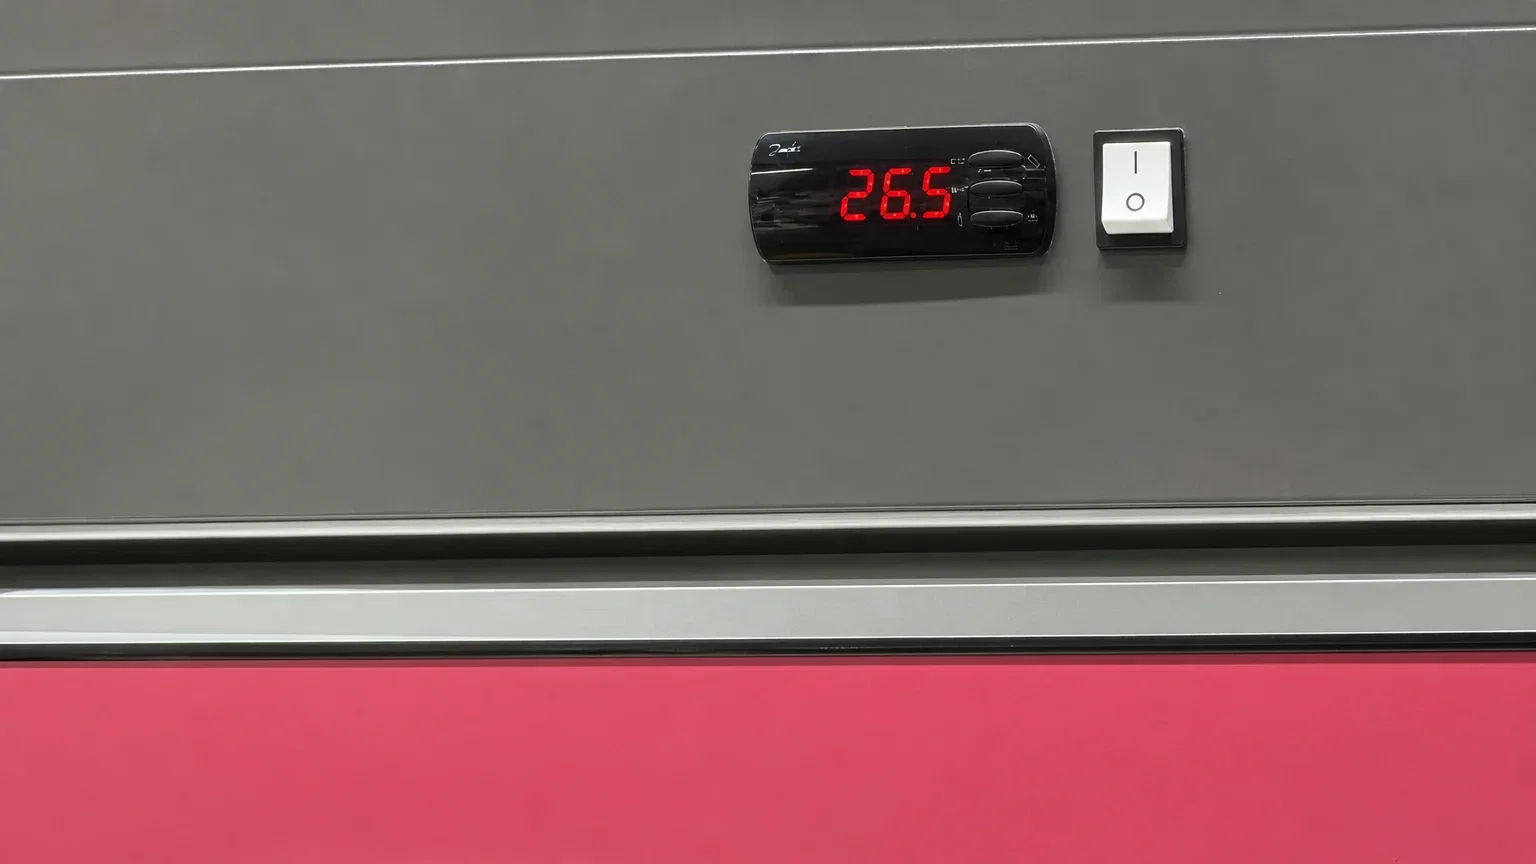
Nella notte tra domenica 11 e lunedì 12 ottobre, centinaia di supermercati in Francia sono stati vittime di un attacco informatico mirato ai sistemi di regolazione della catena del freddo. Gli hacker hanno preso il controllo dei termostati centralizzati, disattivando la refrigerazione e attivando cicli di sbrinamento forzato. Il risultato? Banchi frigo trasformati in veri e propri forni, con temperature interne schizzate ben oltre le soglie di sicurezza alimentare.
Come è stato possibile
Secondo le prime ricostruzioni, gli attaccanti avrebbero sfruttato una vulnerabilità nei sistemi di controllo remoto utilizzati da diverse catene di distribuzione. Una volta ottenuto l'accesso, hanno inviato comandi malevoli che hanno invertito il funzionamento dei cicli di raffreddamento. L'attacco non ha colpito i sistemi di pagamento o i dati dei clienti, ma ha paralizzato la logistica interna: prodotti surgelati, latticini, carni e verdure sono rimasti esposti a temperature elevate per ore, con conseguente rischio di deterioramento e perdite economiche significative.
Impatto e reazioni
Le catene coinvolte hanno dovuto gettare enormi quantità di merce e procedere a sanificazioni straordinarie. Le autorità francesi hanno avviato un'indagine per identificare la matrice dell'attacco, che al momento non è stata rivendicata. Gli esperti di cybersicurezza sottolineano come questo episodio evidenzi la crescente fragilità delle infrastrutture critiche, sempre più connesse e quindi esposte a intrusioni. Non è un caso isolato: negli ultimi anni, attacchi simili hanno preso di mira ospedali, acquedotti e reti energetiche. La raccomandazione è chiara: rafforzare le difese informatiche dei sistemi industriali e adottare protocolli di isolamento per evitare che un singolo punto debole possa compromettere l'intera catena del freddo.



