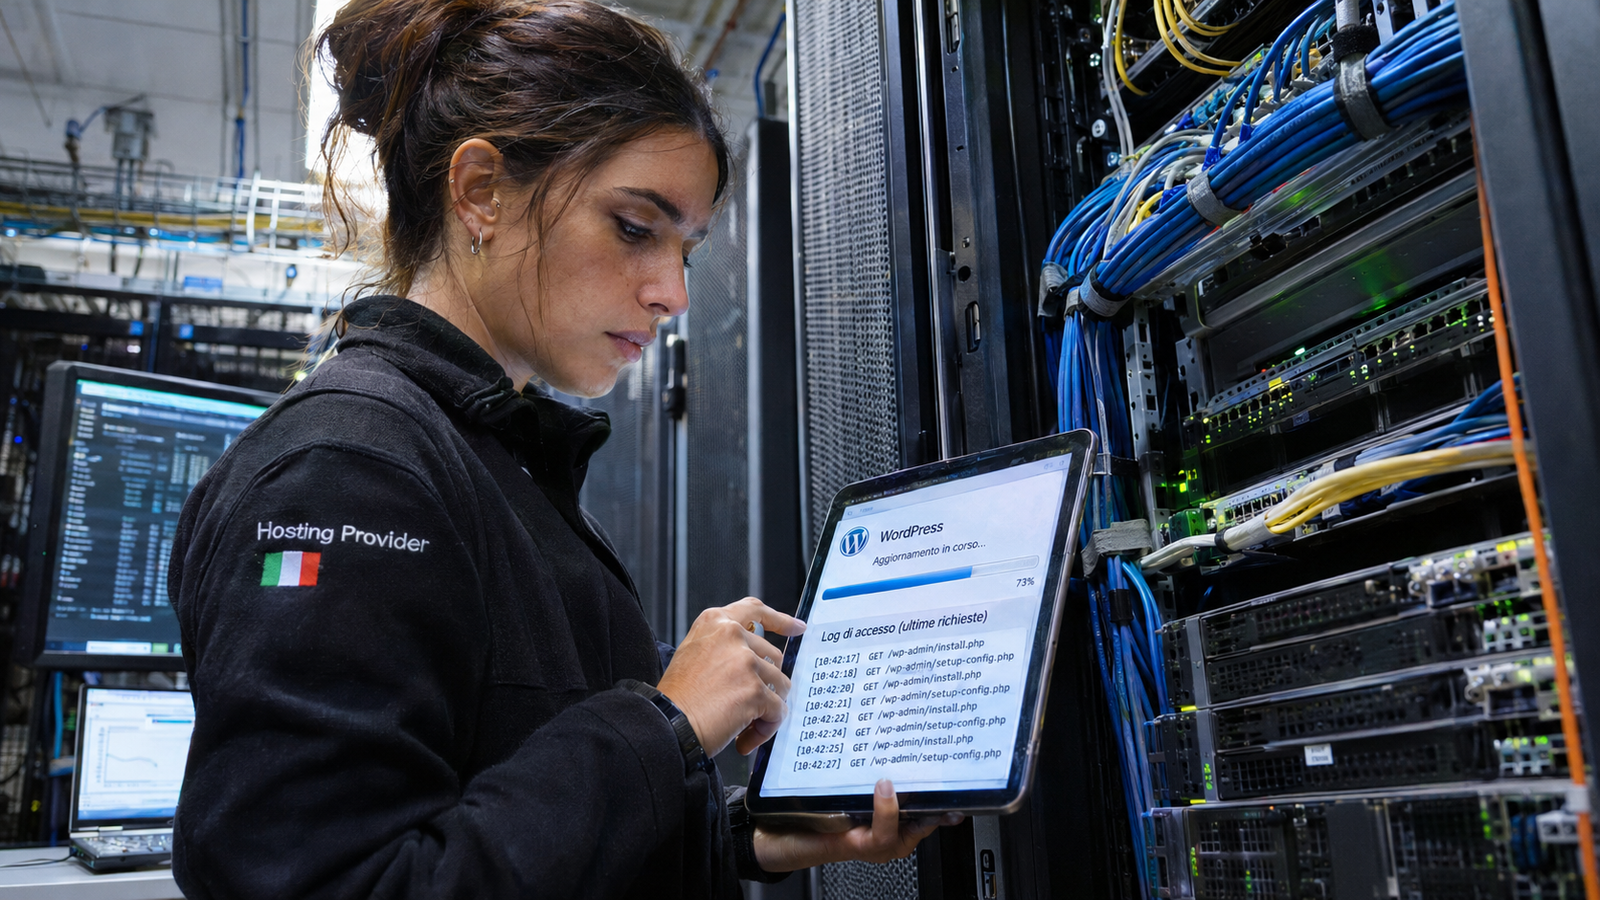
Allarme sicurezza per WordPress, il sistema di gestione dei contenuti più diffuso al mondo. La CISA (Cybersecurity and Infrastructure Security Agency) ha inserito una vulnerabilità del core di WordPress nel catalogo Known Exploited Vulnerabilities (KEV), confermando che gli aggressori la stanno già sfruttando attivamente. La falla, identificata come CVE-202..., rappresenta una minaccia concreta per milioni di siti web.
Come funziona l'attacco
Il punto debole si manifesta durante la fase di aggiornamento del CMS: secondo gli esperti, gli attaccanti sfruttano la finestra temporale in cui il sito è in manutenzione o ha componenti parzialmente aggiornati per iniettare codice malevolo o assumere il controllo dell'installazione. L'inserimento nel catalogo KEV da parte della CISA non è un dettaglio: significa che la vulnerabilità è stata osservata in attacchi reali, non solo teorici, e che le agenzie federali statunitensi hanno l'obbligo di applicare le patch entro scadenze precise.
Cosa fare per proteggersi
La raccomandazione principale è aggiornare WordPress core, temi e plugin alla versione più recente, evitando di lasciare il sito in uno stato di aggiornamento incompleto. È consigliabile effettuare i passaggi in un ambiente di staging, applicare le patch appena disponibili e monitorare i log per individuare attività sospette. Inoltre, l'uso di backup automatici, autenticazione a due fattori e firewall applicativo (WAF) riduce drasticamente la superficie d'attacco.
L'episodio conferma una tendenza preoccupante: i criminali informatici non aspettano la divulgazione pubblica delle falle, ma colpiscono proprio nei momenti di transizione. Per i gestori di siti WordPress, la parola d'ordine resta una sola: aggiornare subito, senza rimandare.