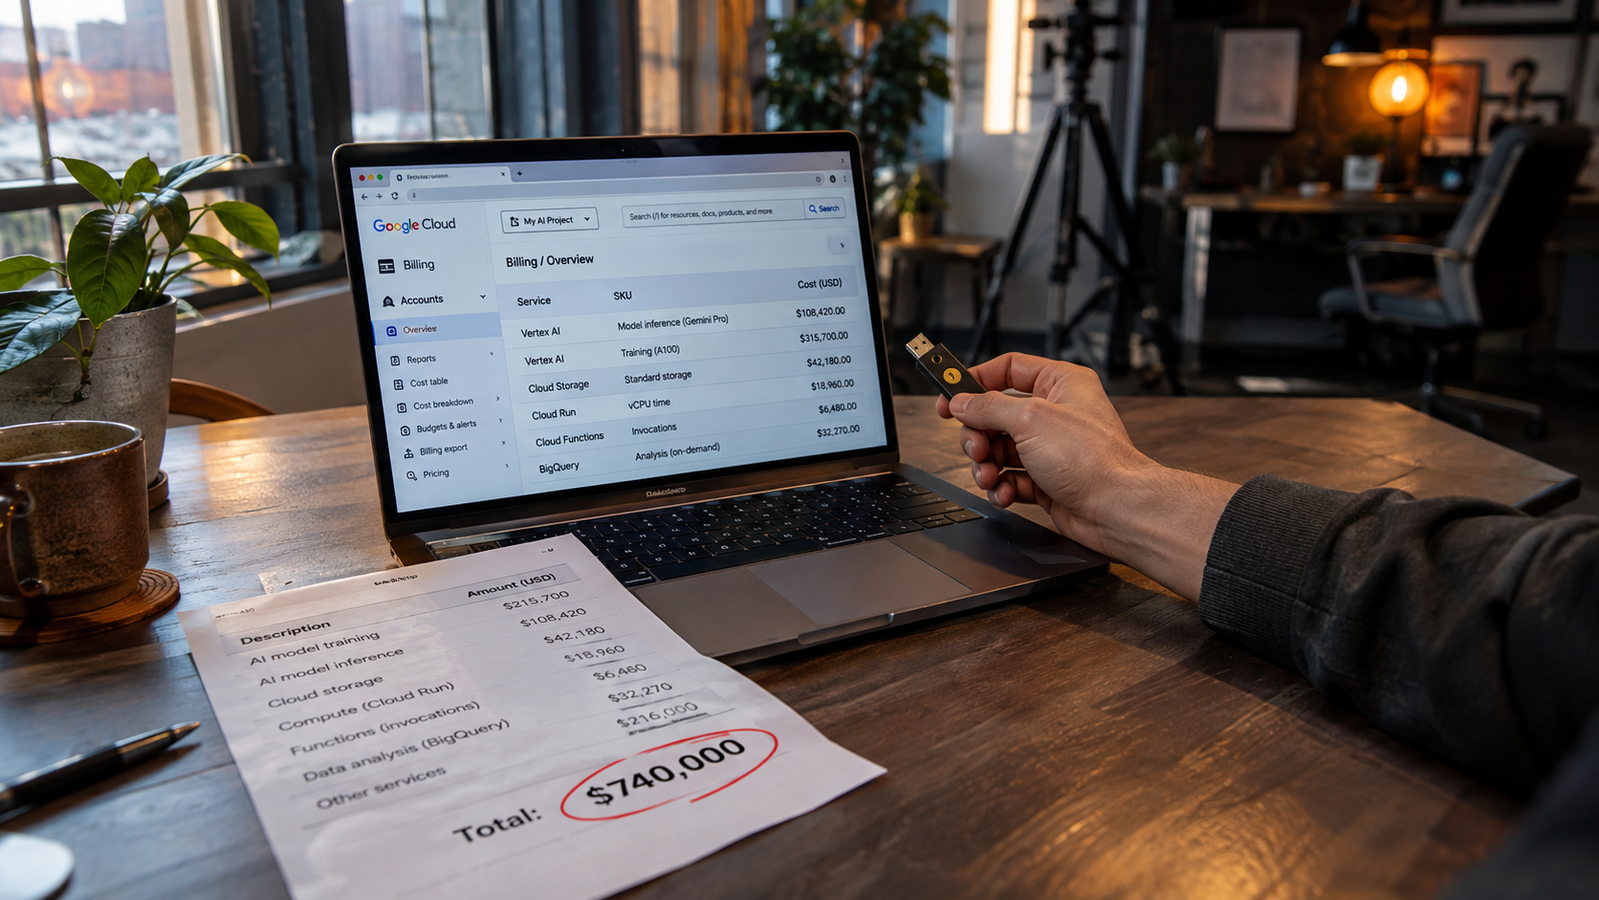
La piattaforma cloud Railway ha rivelato pubblicamente di essere stata vittima di un attacco informatico che ha consentito ai criminali di sottrarre le credenziali dei clienti e di generare circa 740.000 dollari di addebiti fraudolenti. L'episodio, reso noto nelle scorse ore, getta luce sui rischi legati alla sicurezza delle infrastrutture cloud e sull'uso improprio delle risorse computazionali per attività illecite.
Come è avvenuta la frode
Secondo quanto ricostruito, gli attaccanti sono riusciti ad accedere all'infrastruttura di Railway e a impossessarsi delle chiavi di accesso di alcuni clienti. Con queste credenziali, hanno creato risorse fittizie e avviato processi di calcolo intensivo, probabilmente per attività di mining di criptovalute o per altri scopi fraudolenti. Il tutto ha generato una bolletta salata: circa 740.000 dollari di addebiti non autorizzati. Railway ha dichiarato di aver identificato l'attività sospetta e di aver avviato le procedure di contenimento, ma resta la domanda su chi dovrà farsi carico di tali costi.
Chi paga il conto?
La questione è spinosa: da un lato, i clienti le cui credenziali sono state compromesse potrebbero ritrovarsi con addebiti enormi; dall'altro, Railway potrebbe dover risarcire o annullare le somme. L'azienda non ha ancora fornito dettagli definitivi su come verranno gestiti i rimborsi, ma ha assicurato che sta collaborando con le autorità per identificare i responsabili. L'incidente solleva inoltre interrogativi sulla robustezza dei sistemi di autenticazione e sul monitoraggio delle attività anomale nelle piattaforme cloud, dove la rapidità di scalabilità può diventare un'arma a doppio taglio se non adeguatamente controllata.
Railway ha infine annunciato l'introduzione di misure di sicurezza aggiuntive, tra cui l'autenticazione a più fattori obbligatoria e sistemi di rilevamento delle frodi basati sull'intelligenza artificiale. La speranza è che episodi simili non si ripetano, ma la vicenda ricorda a tutti che la sicurezza nel cloud è un processo continuo e che la responsabilità è spesso condivisa tra provider e utenti.