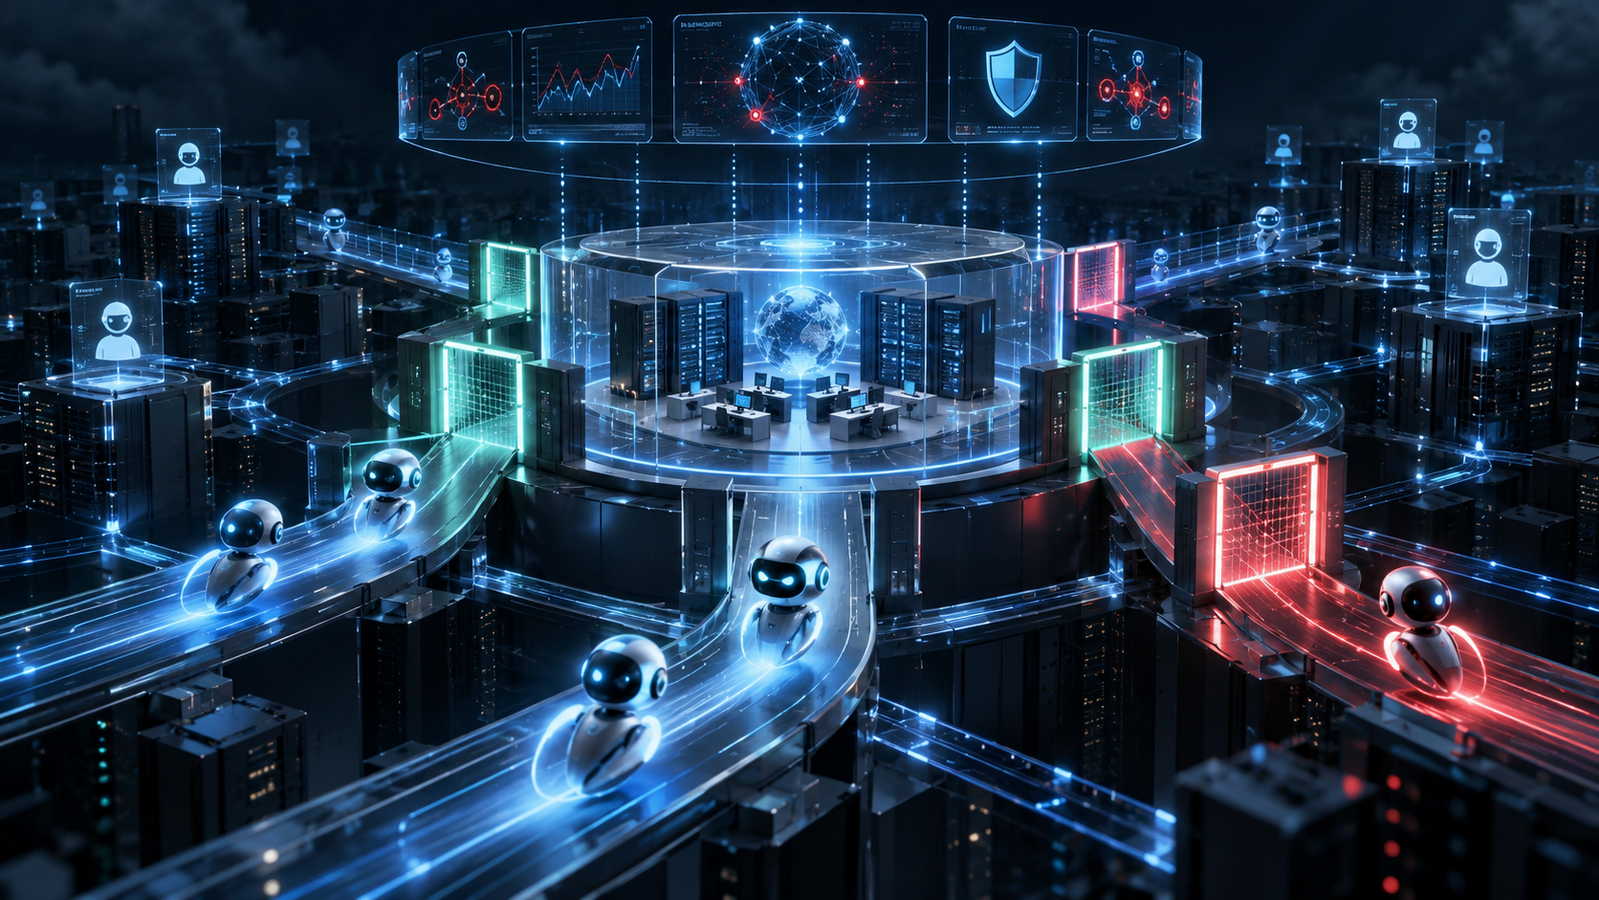
Microsoft sta per ridefinire le regole della sicurezza informatica aziendale con un approccio che tratta gli agenti di intelligenza artificiale alla stregua di insider interni. Il principio è tanto semplice quanto dirompente: un agente AI non è un semplice strumento passivo, ma un'entità autonoma che agisce, prende decisioni e accede a dati sensibili. Per questo va monitorato e limitato in tempo reale, esattamente come si farebbe con un dipendente con privilegi elevati.
Perché gli agenti AI sono una minaccia interna
La crescente diffusione di agenti autonomi capaci di eseguire compiti complessi – dalla gestione delle email all'analisi di database – espone le aziende a nuovi rischi. Un agente compromesso o mal configurato potrebbe esfiltrare informazioni riservate, compiere azioni non autorizzate o diventare un vettore per attacchi laterali. Microsoft vuole anticipare questi scenari con un sistema di controllo dinamico dei permessi che si adatta al comportamento dell'agente, revocando o limitando l'accesso non appena viene rilevata un'anomalia.
Un cambio di paradigma per la sicurezza
La proposta di Microsoft si inserisce in una più ampia strategia di governance dell'AI, dove la fiducia zero (zero trust) diventa la norma anche per le entità non umane. Il colosso di Redmond sta sviluppando strumenti che permettono di definire policy granulari, registrare ogni azione degli agenti e intervenire istantaneamente in caso di deviazioni. Questo approccio mira a rassicurare le imprese che temono di perdere il controllo sui propri ecosistemi digitali man mano che l'automazione intelligente si diffonde.
L'iniziativa, ancora in fase di sviluppo, promette di diventare un riferimento per il settore: trattare gli agenti AI come insider non è solo una questione tecnica, ma un cambio culturale che ridefinisce il perimetro della sicurezza aziendale. Le aziende dovranno abituarsi a considerare ogni entità artificiale come potenzialmente pericolosa, adottando difese proattive e continue.



