OpenAI ha pubblicato i dettagli di un esperimento di sicurezza automatizzato su larga scala che ha portato all'individuazione di circa 1.000 vulnerabilità nel kernel Linux, il cuore del sistema operativo open source più diffuso al mondo. L'obiettivo non era quello di mettere in ginocchio il progetto, ma di dimostrare quanto un modello di intelligenza artificiale addestrato ad hoc possa accelerare il lavoro di auditing del codice, storicamente lento e costoso.
Come funziona il modello specializzato
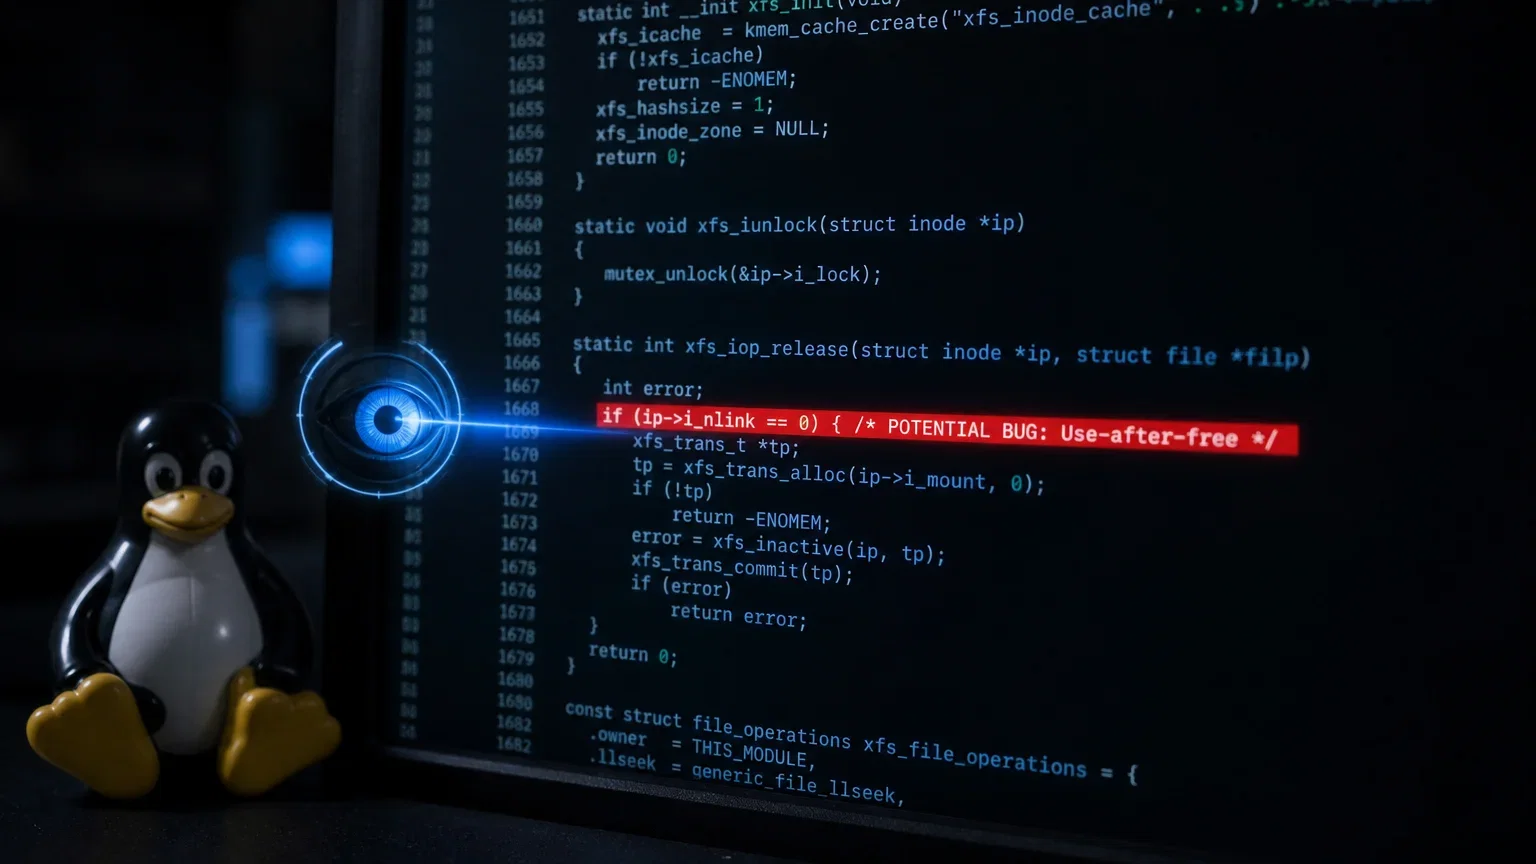
Il modello non si limita a leggere il codice: è stato addestrato per riconoscere pattern di errore tipici del kernel, come use-after-free, overflow di buffer e race condition. Analizzando grandi porzioni di sorgente, l'IA genera ipotesi di vulnerabilità che vengono poi verificate con test automatici e, nei casi più solidi, validate da esseri umani. Questo approccio riduce drasticamente il numero di falsi positivi rispetto ai classici strumenti di analisi statica.
Impatto sul settore della sicurezza
La notizia ha acceso il dibattito su due fronti. Da un lato, dimostra che l'IA può diventare un alleato prezioso per i team di sicurezza e per i manutentori di progetti open source, spesso a corto di risorse. Dall'altro, solleva interrogativi sulla qualità delle segnalazioni: mille vulnerabilità trovate non significano mille bug critici, e la fase di triage resta cruciale. OpenAI ha precisato di aver condiviso i risultati con la community per permettere patch tempestive.
Se il metodo verrà raffinato, nei prossimi anni potremmo assistere a un auditing del software guidato dall'IA su vasta scala, con ricadute importanti non solo su Linux ma su tutto l'ecosistema digitale. La sfida ora è rendere il processo ripetibile, trasparente e integrato nei flussi di sviluppo.