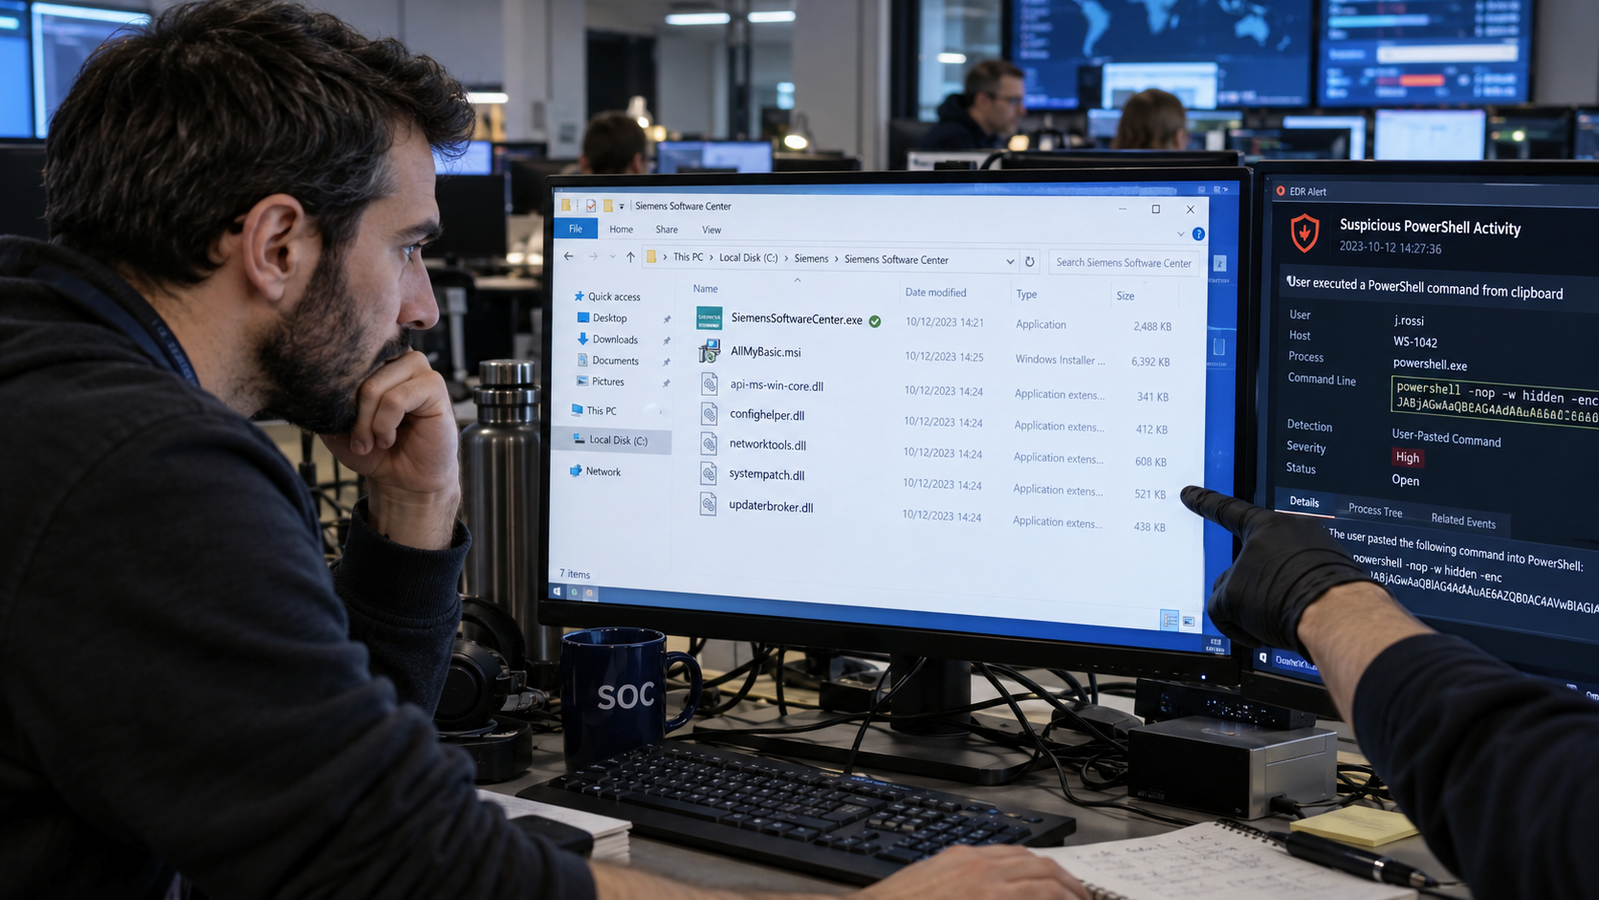
Siemens ha lanciato un allarme che nessuna azienda può ignorare: la vulnerabilità nel suo Software Center non è più solo teorica. È stata sfruttata attivamente in una campagna malware ribattezzata ClickFix Romulus, che usa una copia autentica del programma per aggirare le difese e infettare i sistemi.
Come funziona l'attacco
Il cuore dell'attacco è subdolo: i criminali informatici sfruttano il Software Center legittimo di Siemens come cavallo di Troia. Invece di distribuire un eseguibile contraffatto, la campagna ClickFix Romulus veicola il malware attraverso un'istanza autentica del software, rendendo molto più difficile per gli antivirus e gli utenti riconoscere la minaccia. Una volta eseguito, il payload apre la strada a ulteriori infezioni, ruba credenziali e permette agli attaccanti di muoversi lateralmente nella rete aziendale.
Impatto e misure urgenti
La conferma dello sfruttamento attivo da parte di Siemens trasforma la vulnerabilità da un bug da patchare in un'emergenza operativa. Le aziende che utilizzano il Software Center sono invitate a installare immediatamente le patch rilasciate e a monitorare i log per individuare attività anomale. La campagna ClickFix Romulus, già nota per tecniche di ingegneria sociale particolarmente efficaci, dimostra ancora una volta come i software gestionali legittimi siano un bersaglio privilegiato: la fiducia nel marchio diventa l'arma più affilata nelle mani degli hacker.
Non è solo una questione di aggiornamenti: serve un approccio proattivo alla sicurezza, con segmentazione delle reti e controlli rigorosi sui privilegi. La lezione di Siemens è chiara: nessun software è immune, e la rapidità di reazione fa la differenza tra un incidente contenuto e una violazione devastante.



