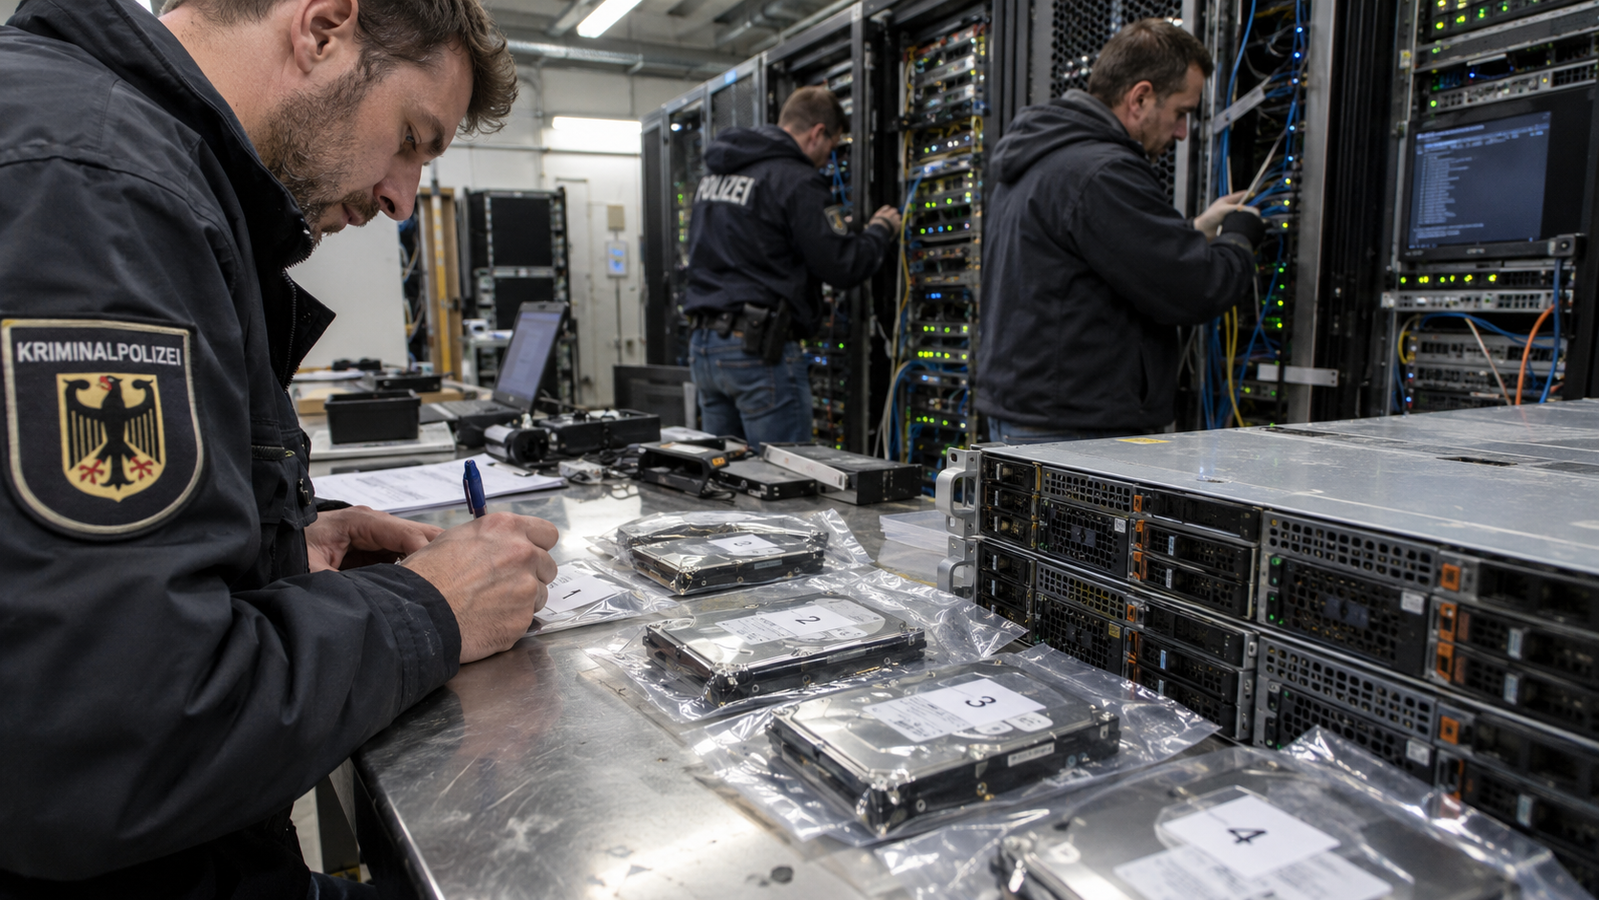
Il 30 settembre, le autorità tedesche hanno dato il via a Operation KillSwitch, un'operazione internazionale di vasta portata contro il gruppo ransomware KillSec, attivo dal 2024. L'obiettivo era colpire i sistemi utilizzati per coordinare gli attacchi e le comunicazioni tra i membri del collettivo criminale.
Un colpo durissimo all'infrastruttura
Secondo quanto riportato, l'operazione ha portato al sequestro di server e dati rubati, infliggendo un colpo pesantissimo alle capacità operative di KillSec. Le forze dell'ordine sono riuscite a penetrare nell'infrastruttura del gruppo, compromettendo la loro rete di comando e controllo. Questo ha reso impossibile per i criminali gestire ulteriormente le vittime e le richieste di riscatto.
KillSec era emerso sulla scena del cybercrime all'inizio del 2024, specializzandosi in attacchi ransomware contro aziende e istituzioni, con richieste di riscatto spesso milionarie. Il gruppo era noto per la sua capacità di muoversi rapidamente e per l'uso di tecniche sofisticate di evasione. L'operazione KillSwitch rappresenta quindi una vittoria significativa per le forze dell'ordine internazionali, che da mesi collaboravano per smantellare la rete.
Impatto e prospettive future
Il sequestro dei server e dei dati rubati non solo impedisce a KillSec di continuare le proprie attività, ma fornisce anche alle autorità preziose informazioni per risalire ai membri del gruppo e ai loro affiliati. Gli esperti di sicurezza sottolineano che, sebbene il colpo sia stato pesante, il gruppo potrebbe tentare di riorganizzarsi. Tuttavia, la perdita di infrastrutture e dati compromette seriamente la loro capacità di operare nel breve termine.
Questa operazione invia un messaggio chiaro: la cooperazione internazionale è fondamentale per contrastare la minaccia ransomware. Le autorità tedesche, insieme ai partner internazionali, hanno dimostrato che anche i gruppi più attivi possono essere fermati. Resta ora da vedere se KillSec riuscirà a rialzarsi o se il colpo inferto sarà definitivo.


