Un nuovo malware sta mettendo nel mirino gli utenti Windows, ma con un twist decisamente insolito: oltre a rubare dati sensibili, si diverte a spaventare le vittime. Si chiama KGB RAT ed è stato analizzato dai ricercatori di Group-IB, che ne hanno documentato il funzionamento in un report pubblicato nelle scorse ore. Il trojan, classificato come Remote Access Trojan, sfrutta tecniche di ingegneria sociale piuttosto elaborate per indurre l'utente a installarlo senza sospetti.
Come funziona l'attacco
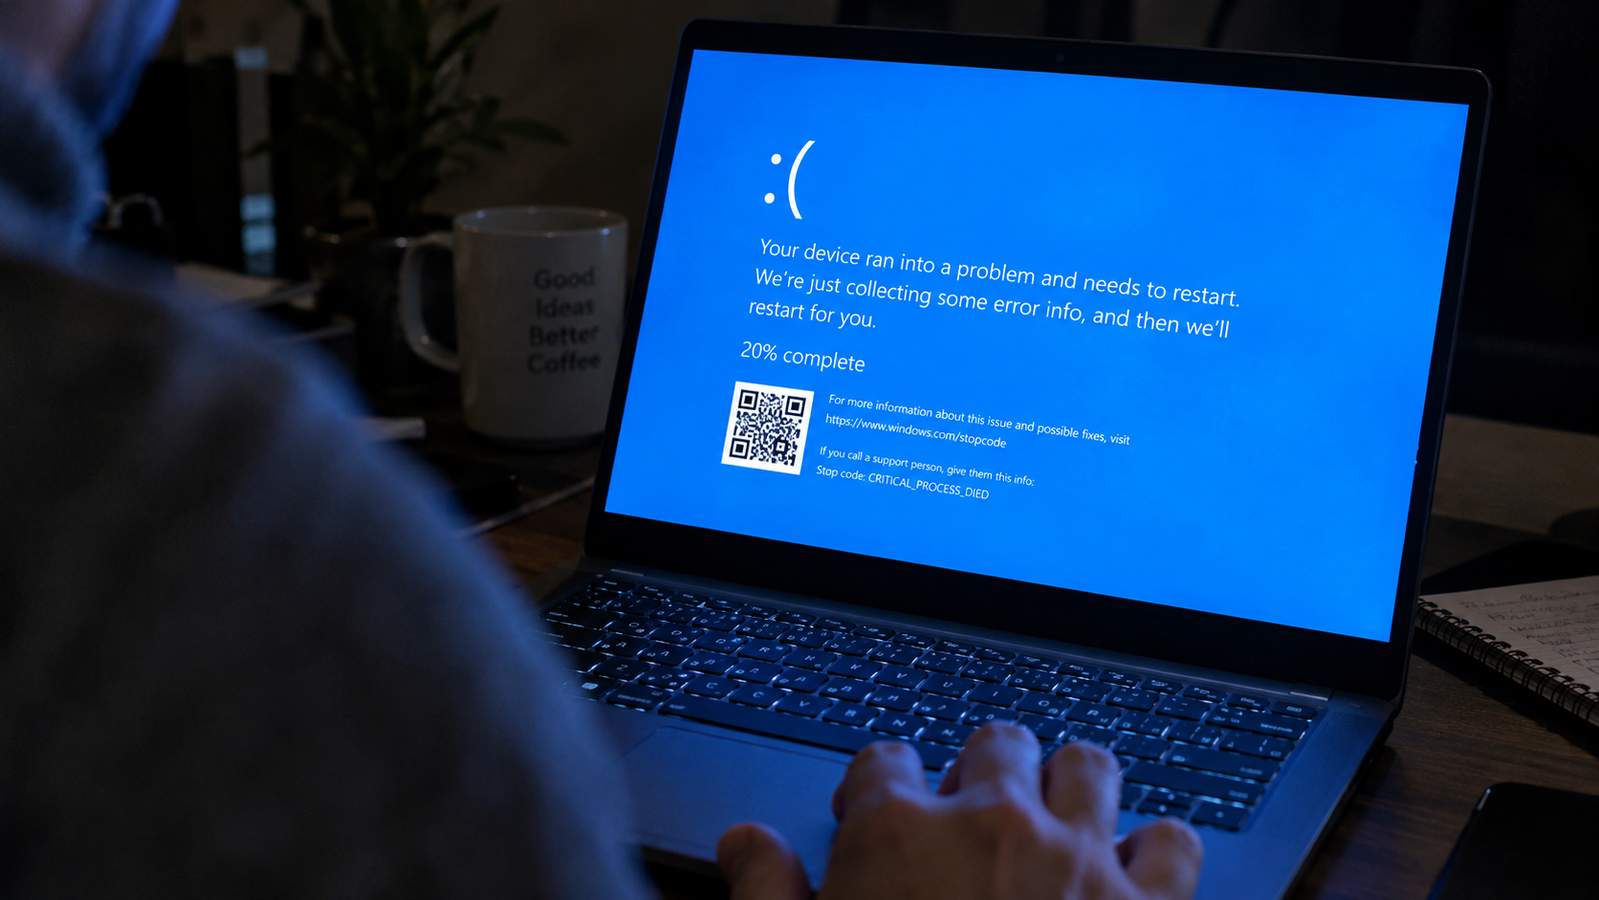
La catena di infezione parte in genere da email di phishing o da software pirata scaricato da fonti non ufficiali. Una volta eseguito, KGB RAT si nasconde nei processi di sistema e stabilisce una connessione con i server dei criminali informatici. Da quel momento inizia la fase di data stealing: vengono sottratti credenziali di accesso, cookie di sessione, dati bancari e informazioni personali archiviate nel browser. Ma la particolarità del malware è un'altra: prima di completare il furto, mostra alla vittima finte schermate blu di errore e messaggi minacciosi, progettati per creare panico e indurre l'utente a compiere azioni avventate.
Perché spaventare l'utente è una strategia
Secondo gli esperti di Group-IB, gli attacchi di questo tipo puntano a destabilizzare la vittima: una schermata blu fasulla o un avviso di sicurezza inventato possono spingere l'utente a contattare un finto supporto tecnico, a scaricare ulteriori malware o a disattivare le protezioni. In altri casi, lo spavento serve a coprire le reali attività malevole in corso, come il trasferimento di file o l'installazione di ulteriori componenti dannose. Il malware è in grado di adattarsi a diverse versioni di Windows e di eludere alcuni antivirus tradizionali grazie a tecniche di offuscamento del codice.
La raccomandazione degli esperti è di mantenere aggiornato il sistema operativo, evitare download da fonti sospette e prestare attenzione alle email con allegati inattesi. In caso di schermate blu improvvise e ripetute, meglio eseguire una scansione completa con un antivirus aggiornato e controllare l'attività di rete del proprio PC. KGB RAT è l'ennesima dimostrazione che i criminali informatici non si accontentano più di rubare dati: vogliono anche giocare con le paure delle vittime.