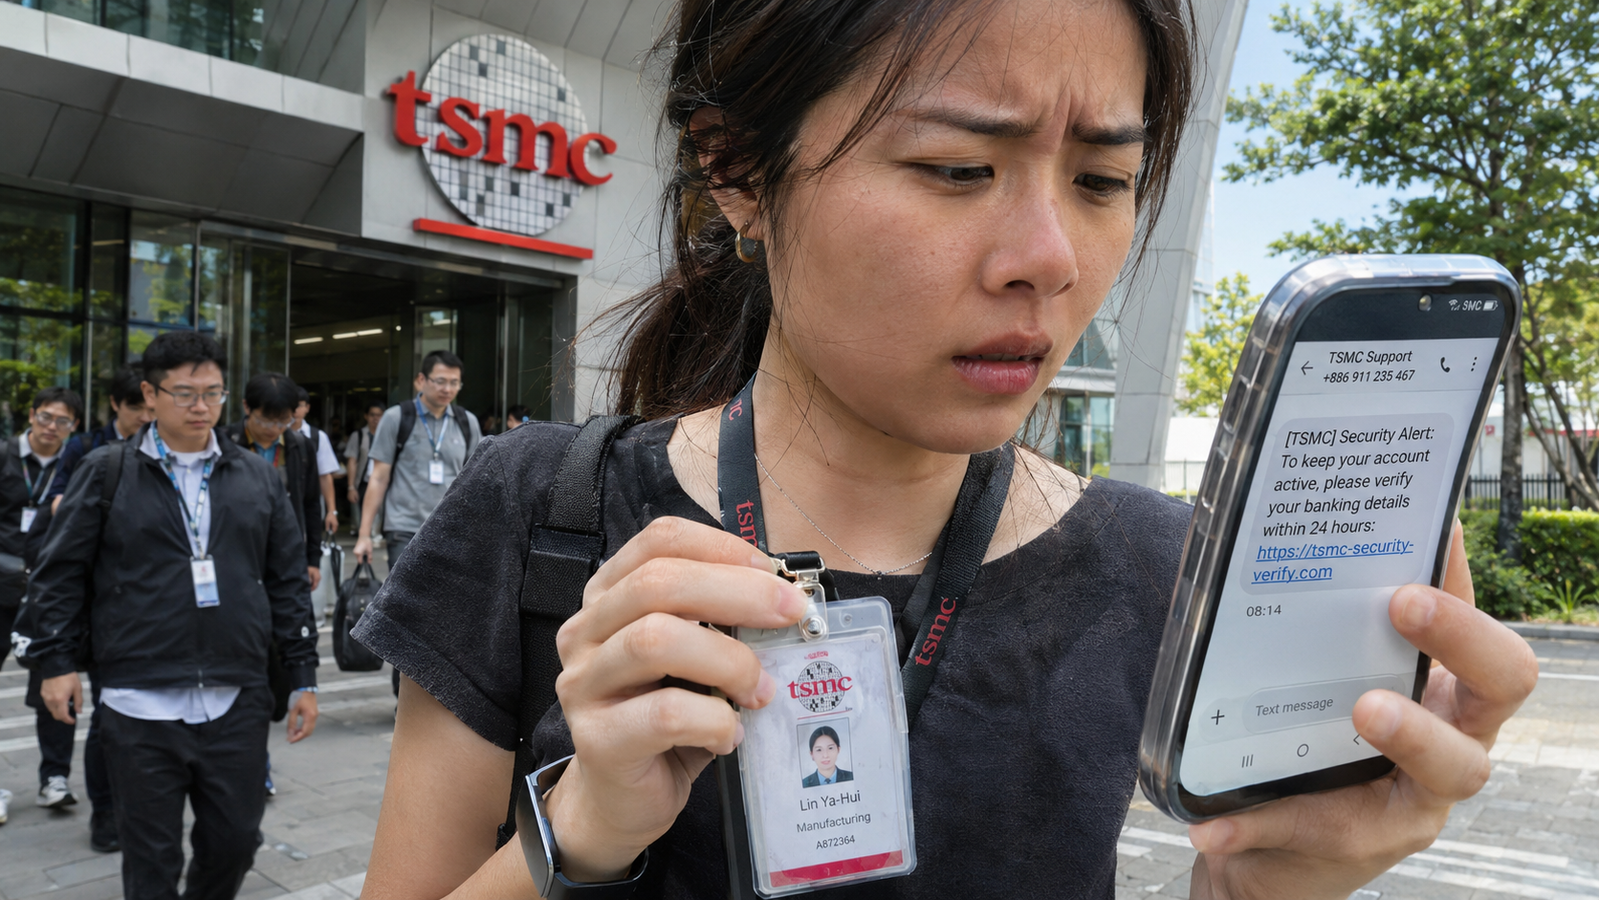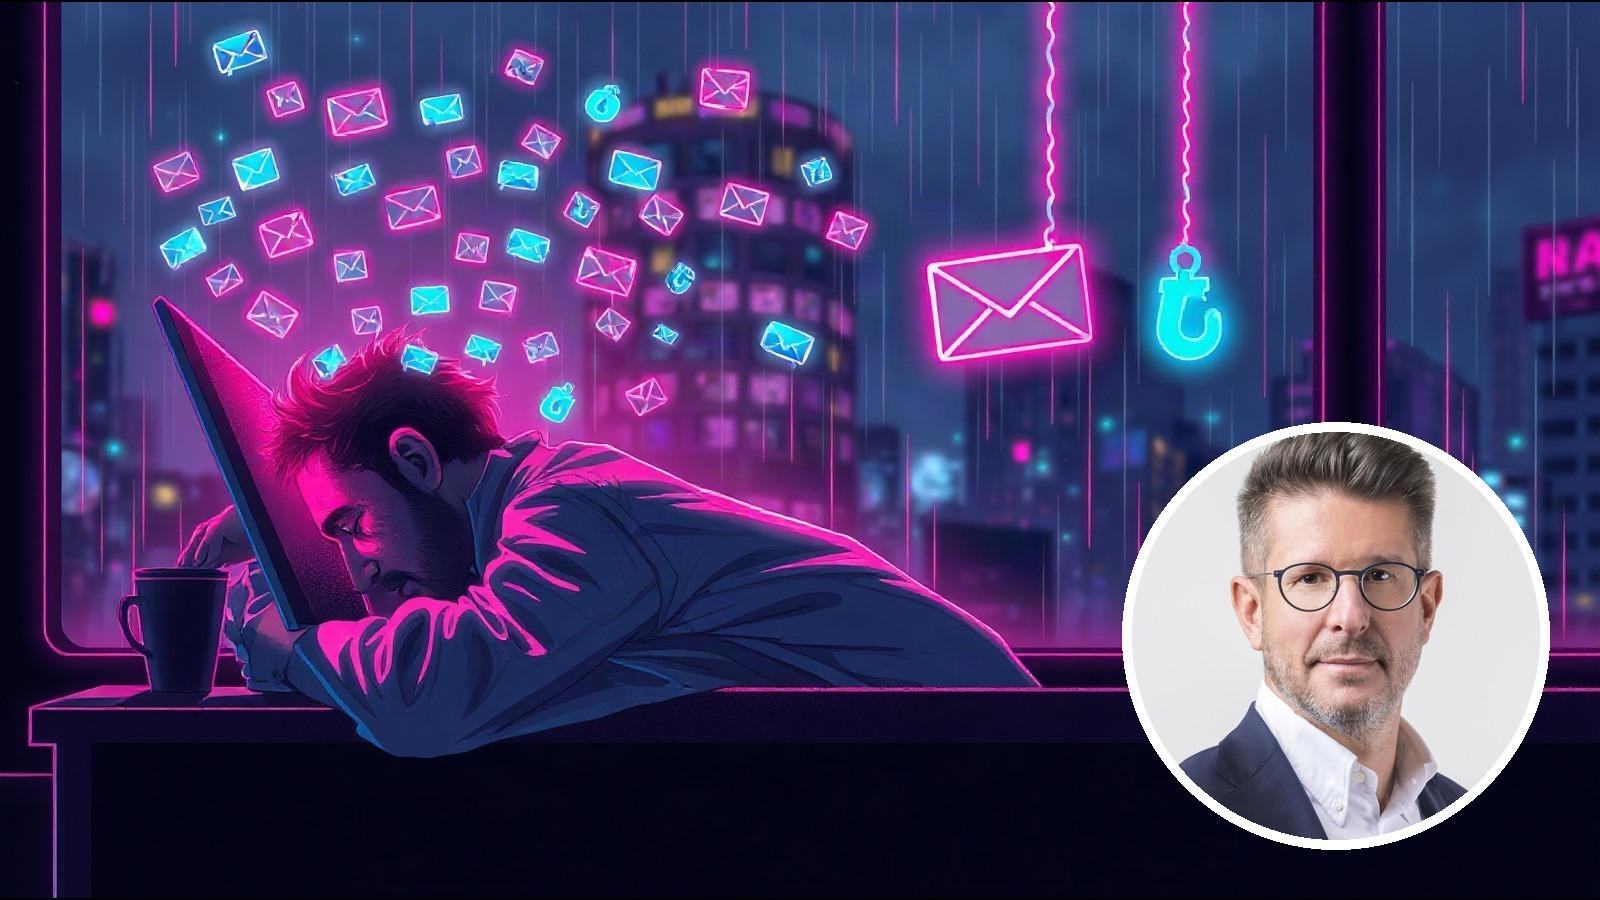
Immaginate la scena: sono le 17:45 di un venerdì di fine mese, avete ancora venti email a cui rispondere, una presentazione da finire per lunedì mattina e la chat di Teams che lampeggia incessantemente. In quel momento arriva una notifica: «La tua password scade tra 24 ore, clicca qui per aggiornarla». La maggior parte delle persone, stanca e distratta, clicca. Ed è esattamente così che un attacco informatico ha inizio.
La stanchezza da allerta continua
Il fenomeno ha un nome preciso: burnout da cybersecurity. Non si tratta di semplice pigrizia o mancanza di formazione, ma di un vero e proprio esaurimento cognitivo causato dall'esposizione costante a richieste di sicurezza: password complesse da ricordare, autenticazione a due fattori, avvisi di phishing, aggiornamenti obbligatori. Ogni giorno i dipendenti devono prendere decine di micro-decisioni legate alla sicurezza, e il cervello – dopo ore di questo regime – inizia a cercare scorciatoie. Il risultato? I clic su link pericolosi aumentano proprio nelle fasce orarie di maggiore affaticamento, come il tardo pomeriggio o il venerdì.
Le aziende investono milioni in firewall e sistemi di rilevamento delle intrusioni, ma spesso trascurano la variabile umana. La formazione tradizionale, basata su slide e test periodici, non basta: anzi, in alcuni casi aumenta l'ansia da prestazione e peggiora la situazione. La soluzione, secondo gli esperti, è ripensare l'approccio: simulazioni di phishing meno punitive, pause digitali programmate, strumenti di sicurezza che riducano il carico cognitivo invece di aggiungerlo. La cybersecurity non può essere solo una responsabilità individuale, ma deve diventare un sistema che protegge le persone anche quando sono stanche.
Progettare difese a misura d'uomo
Alcune organizzazioni stanno già sperimentando strategie diverse: notifiche di sicurezza raggruppate in un unico momento della giornata, password manager che eliminano la necessità di ricordare credenziali, e persino «pause di sicurezza» in cui gli avvisi vengono sospesi per ridurre l'affaticamento. L'obiettivo è chiaro: rendere la sicurezza un'abitudine sostenibile, non un ulteriore peso. Perché un dipendente esausto è il miglior alleato di un hacker, e nessuna tecnologia può compensare un fattore umano completamente logorato.