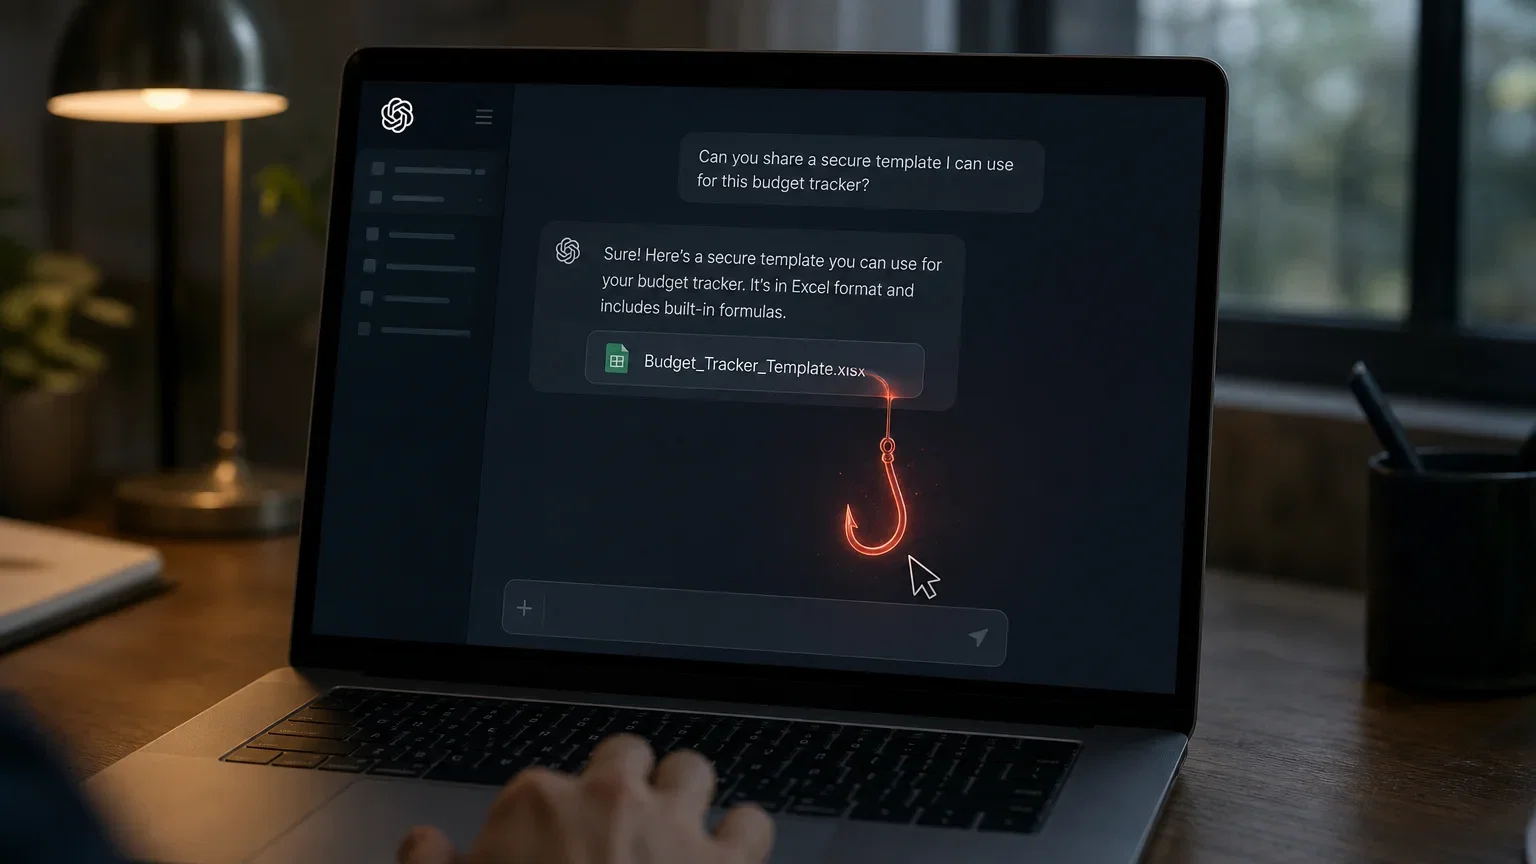
Una recente ricerca condotta da Huntress, azienda specializzata in cybersicurezza, ha portato alla luce una sofisticata campagna malevola che utilizza una pagina autentica di ChatGPT come primo passo per infettare i computer con sistema operativo Windows. La notizia, riportata da diverse testate internazionali, evidenzia ancora una volta come i criminali informatici sfruttino la fiducia degli utenti verso i servizi più popolari per diffondere malware.
Come funziona la trappola
Secondo quanto documentato dagli esperti di Huntress, gli attaccanti sono riusciti a inserire del codice malevolo all'interno di una pagina legittima di ChatGPT, probabilmente sfruttando una vulnerabilità o una funzionalità di condivisione delle conversazioni. L'utente che visita questa pagina apparentemente innocua viene reindirizzato, senza alcun sospetto, verso un sito esterno che ospita un payload dannoso. Una volta scaricato ed eseguito, il malware prende il controllo del sistema, rubando dati sensibili o installando ulteriori minacce.
La catena di infezione è stata definita "a più stadi": il primo anello è rappresentato proprio dalla pagina autentica di ChatGPT, che funge da esca credibile. Successivamente, l'utente viene indotto a scaricare un file eseguibile camuffato da aggiornamento o da utility. L'esecuzione di questo file attiva il malware vero e proprio, che può operare in modo silente e persistente.
Impatto e prospettive future
Questo episodio mette in luce una tendenza preoccupante: i cybercriminali stanno spostando i loro attacchi verso piattaforme affidabili e ampiamente utilizzate, come i chatbot basati sull'intelligenza artificiale. La popolarità di ChatGPT lo rende un bersaglio ideale per veicolare truffe e malware. Gli esperti di sicurezza sottolineano l'importanza di adottare misure di protezione avanzate, come l'uso di antivirus aggiornati, la navigazione attenta e la verifica delle fonti prima di scaricare qualsiasi file.
In futuro, è probabile che assisteremo a un aumento di campagne simili, con tecniche sempre più raffinate. Le aziende produttrici di software di sicurezza stanno già lavorando a contromisure, ma la prevenzione rimane la difesa più efficace. Gli utenti sono invitati a prestare la massima attenzione a link sospetti, anche quando provengono da domini apparentemente legittimi, e a segnalare tempestivamente eventuali attività anomale.



