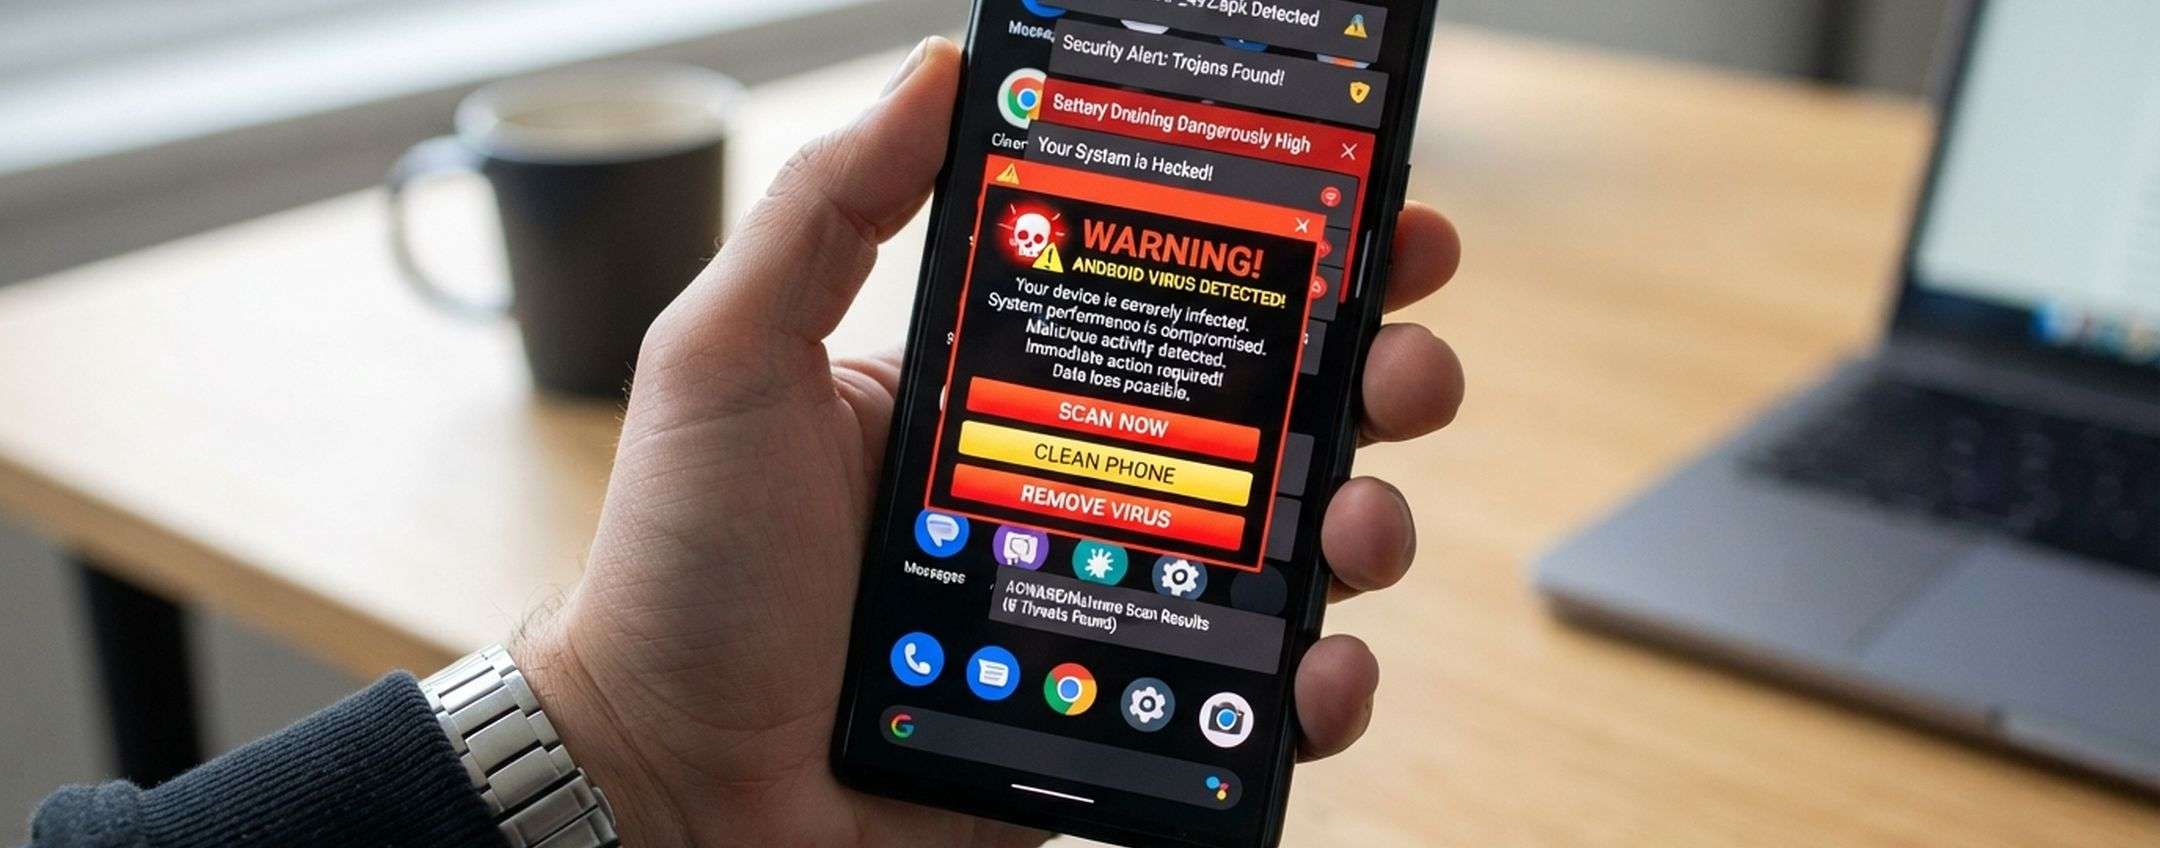
I ricercatori di Bitdefender hanno individuato un malware preinstallato nel firmware di diversi smartphone Android economici. Il nome in codice è Midnight Mimosa e la sua presenza è stata confermata su migliaia di dispositivi distribuiti in oltre 150 Paesi. La diffusione è particolarmente aggressiva in Messico, Francia e Italia, dove si concentrano i casi più numerosi. La scoperta solleva interrogativi pesanti sulla sicurezza della catena di fornitura nel mercato mobile a basso costo.
Come agisce il malware
Il software malevolo è nascosto nella partizione di sistema e si maschera da pacchetto Android legittimo, spesso etichettato semplicemente come "System" nell'elenco delle app. Gode di privilegi elevati e non può essere rimosso con le procedure tradizionali. Una volta attivo, si connette a un server remoto e scarica altre 32 app fasulle, progettate per generare profitti tramite frodi pubblicitarie con annunci invisibili e interazioni automatiche, senza alcun coinvolgimento dell'utente.
Impatto e rimozione
Prima di installare le app dannose, Midnight Mimosa disattiva temporaneamente il Google Play Store per eludere il rilevamento di Play Protect, per poi riattivarlo al termine dell'operazione. Il malware può anche trasformare lo smartphone in un proxy residenziale, inoltrando il traffico verso host specifici e permettendo ai cybercriminali di nascondere la provenienza dei loro attacchi. I dispositivi maggiormente colpiti includono modelli come Cubot KingKong X e Doogee S200 X, tutti equipaggiati con processori MediaTek.
La rimozione è complessa: richiede la pulizia manuale del firmware o la disattivazione dei componenti tramite ADB (Android Debug Bridge), operazioni riservate a utenti esperti. Per la maggior parte delle persone, la soluzione consigliata dai ricercatori è drastica: buttare il dispositivo e acquistare uno smartphone da produttori più affidabili. La vicenda conferma quanto sia cruciale verificare la provenienza e la reputazione dei marchi nel segmento entry-level.