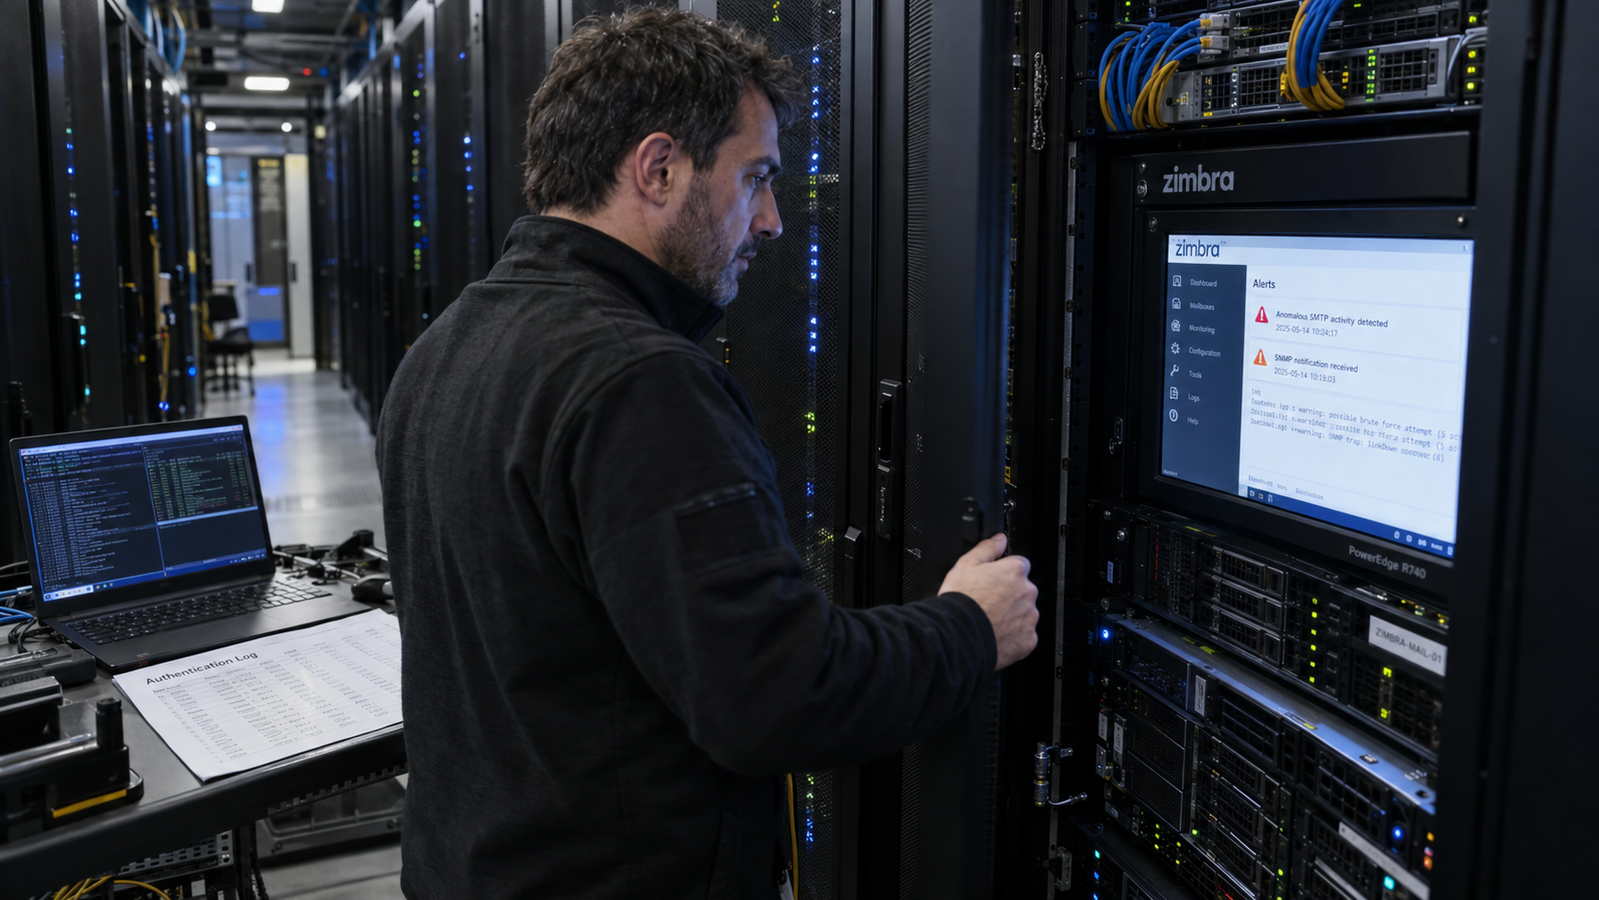
Negli ultimi mesi, Zimbra Collaboration Suite, una delle piattaforme di posta elettronica e collaborazione più utilizzate da aziende e istituzioni, è finita nel mirino di attacchi informatici particolarmente sofisticati. Secondo quanto riportato da Microsoft, gli aggressori sono riusciti a sfruttare una email apparentemente innocua per ottenere l'accesso non autorizzato a ben 274 server in tutto il mondo. La tecnica, nota come phishing mirato o spear phishing, prevede l'invio di un messaggio di posta elettronica costruito ad arte per indurre l'utente o il sistema a eseguire azioni malevole.
Come funziona l'attacco
Stando a quanto osservato dai ricercatori di Microsoft, gli aggressori inviano una email che, una volta aperta o elaborata dal server Zimbra, innesca l'esecuzione di comandi arbitrari sul sistema. Questo può avvenire sfruttando una vulnerabilità nel parsing dei messaggi o nelle API di gestione delle email. In pratica, la casella di posta diventa un canale di comando e controllo per i criminali informatici, che possono così installare backdoor, rubare credenziali o diffondere malware all'interno della rete aziendale.
La gravità della situazione è accentuata dal fatto che Zimbra è spesso adottata da piccole e medie imprese, oltre che da enti pubblici, che potrebbero non disporre di difese avanzate. I 274 server compromessi rappresentano solo la punta dell'iceberg, poiché molti attacchi potrebbero non essere ancora stati rilevati.
Impatto e contromisure
L'impatto di una violazione di questo tipo è devastante: accesso a dati sensibili, interruzione dei servizi di posta, e potenziali movimenti laterali all'interno dell'infrastruttura IT. Microsoft ha condiviso indicatori di compromissione (IoC) e raccomanda ai gestori di Zimbra di applicare immediatamente le patch di sicurezza rilasciate dagli sviluppatori, di monitorare i log delle email sospette e di implementare l'autenticazione a più fattori.
È inoltre fondamentale formare il personale a riconoscere email sospette, anche se provenienti da mittenti apparentemente fidati. Gli attacchi basati su email sono in costante aumento e sfruttano spesso tecniche di ingegneria sociale sempre più raffinate.
Prospettive future
Questo episodio evidenzia come la posta elettronica rimanga uno dei vettori di attacco preferiti dai cybercriminali. Le soluzioni di collaborazione come Zimbra devono essere costantemente aggiornate e monitorate, poiché anche una singola email può diventare la chiave per violare un'intera organizzazione. Le aziende sono invitate a adottare un approccio zero-trust, verificando ogni accesso e limitando i privilegi degli utenti.
La corsa tra difensori e attaccanti è destinata a intensificarsi: mentre i vendor rilasciano patch, i malintenzionati cercano nuove falle. La consapevolezza e la prontezza di reazione restano le armi migliori per proteggere i propri server di posta.