Il team Microsoft Threat Intelligence ha lanciato un allarme su una nuova e insidiosa variante del malware ClickFix. La tecnica, già nota per ingannare gli utenti con falsi messaggi di errore, ora si evolve sfruttando siti web compromessi per depositare codice dannoso direttamente nella cache del browser. Il trucco? Camuffare il payload da innocua immagine PNG, eludendo così i controlli di sicurezza e i limiti imposti da Windows Run.
Come funziona l'attacco
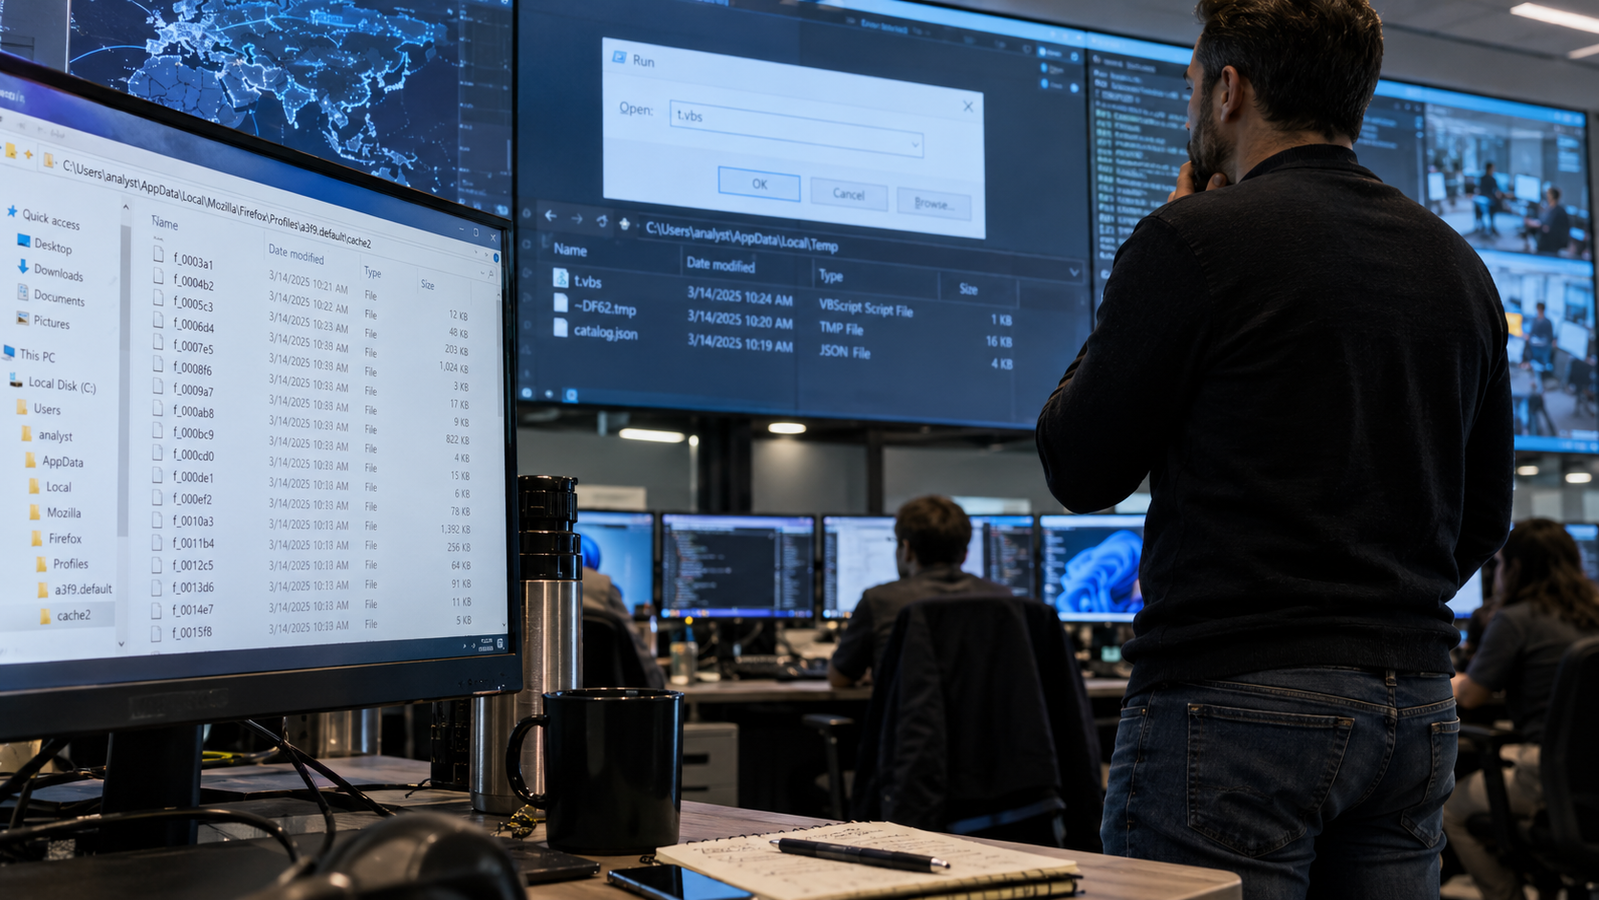
Secondo quanto riportato dai ricercatori, la catena di infezione inizia quando la vittima visita una pagina web infetta. Questa pagina sfrutta una vulnerabilità o un inganno visivo per indurre l'utente a eseguire un comando tramite la finestra Esegui di Windows (tasto Win+R). Il comando, apparentemente innocuo, punta a un file ospitato nella cache del browser. Poiché il file è memorizzato localmente e ha estensione .png, i sistemi di sicurezza non lo bloccano immediatamente. In realtà, si tratta di uno script o di un eseguibile mascherato che, una volta lanciato, installa il malware vero e proprio.
Perché è pericoloso
La vera novità sta nell'aggiramento delle restrizioni di Windows Run, che tradizionalmente limita l'esecuzione di comandi da percorsi remoti o sospetti. Sfruttando la cache locale, l'attacco riesce a bypassare questi controlli, rendendo la minaccia più difficile da rilevare. Inoltre, l'uso di un'immagine PNG come contenitore è subdolo: gli utenti vedono un file grafico, ma in realtà nasconde codice eseguibile. Microsoft ha già aggiornato le sue difese, ma invita gli utenti a prestare massima attenzione a richieste insolite di eseguire comandi tramite la finestra Esegui.
La raccomandazione è chiara: non incollare mai comandi sconosciuti nella finestra Esegui, anche se provengono da siti apparentemente affidabili. Mantenere browser e sistema operativo aggiornati è fondamentale per ridurre il rischio di queste nuove e sofisticate campagne malevole.