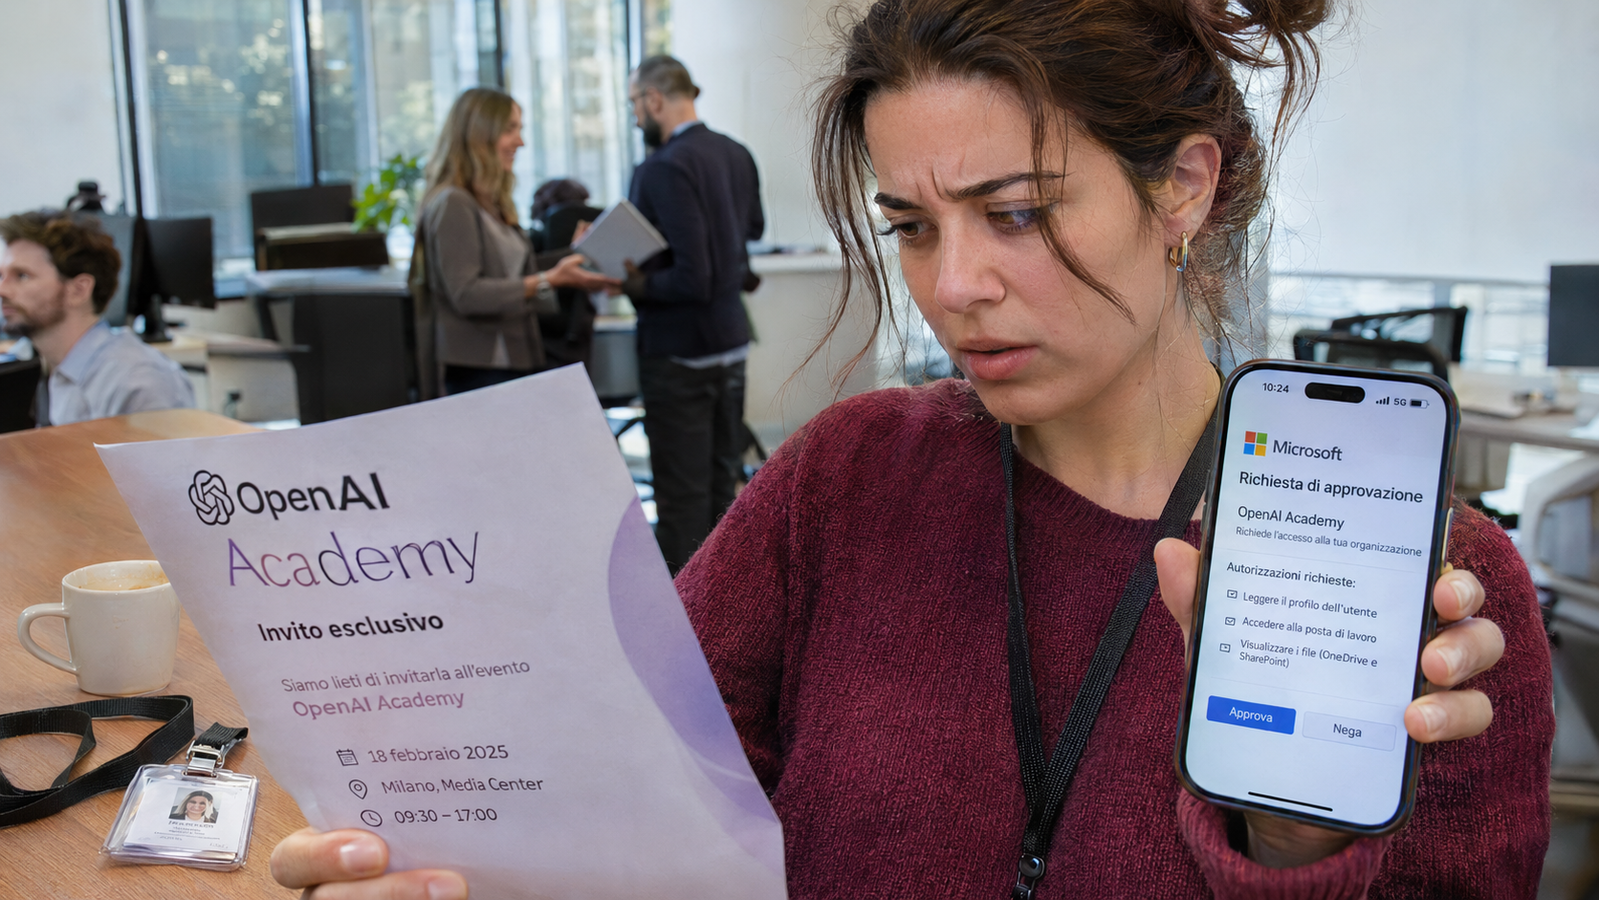
Una nuova e insidiosa campagna di phishing sta prendendo di mira i dipendenti aziendali sfruttando un'esca tanto semplice quanto efficace: falsi inviti a eventi esclusivi firmati OpenAI, SpaceX e Anthropic. A individuarla sono stati i ricercatori di Push Security, che hanno documentato come i cybercriminali sfruttino l'alone di prestigio delle aziende più discusse del momento per carpire la fiducia delle vittime.
Come funziona la trappola
Il meccanismo è collaudato ma affinato con cura. Le vittime ricevono un invito apparentemente autentico a un evento riservato, spesso accompagnato da promesse di accesso anticipato a strumenti come ChatGPT Pro. Cliccando sul link, però, non si arriva a nessuna registrazione: si viene reindirizzati su pagine clone che imitano i portali di login di Microsoft e Google, pronte a catturare username e password. Una volta ottenute le credenziali, gli attaccanti possono muoversi lateralmente all'interno delle reti aziendali, accedere a caselle di posta e servizi cloud, e sferrare attacchi più sofisticati.
Perché è più pericolosa del previsto
La vera insidia risiede nel contesto: l'entusiasmo attorno all'intelligenza artificiale ha reso i dipendenti meno diffidenti verso comunicazioni che sembrano provenire da player del settore. Gli inviti a eventi esclusivi sfruttano la curiosità e il desiderio di essere aggiornati sulle ultime novità tecnologiche, abbassando la soglia di attenzione. Inoltre, i domini utilizzati nelle campagne sono spesso registrati di recente e progettati per sembrare legittimi, rendendo difficile l'individuazione anche per gli utenti più esperti.
La raccomandazione degli esperti è chiara: verificare sempre il mittente, non cliccare su link contenuti in email non richieste e, soprattutto, diffidare di offerte che sembrano troppo belle per essere vere. Le aziende dovrebbero rafforzare la formazione interna sulla sicurezza e adottare sistemi di autenticazione a più fattori per limitare i danni in caso di credenziali compromesse.


