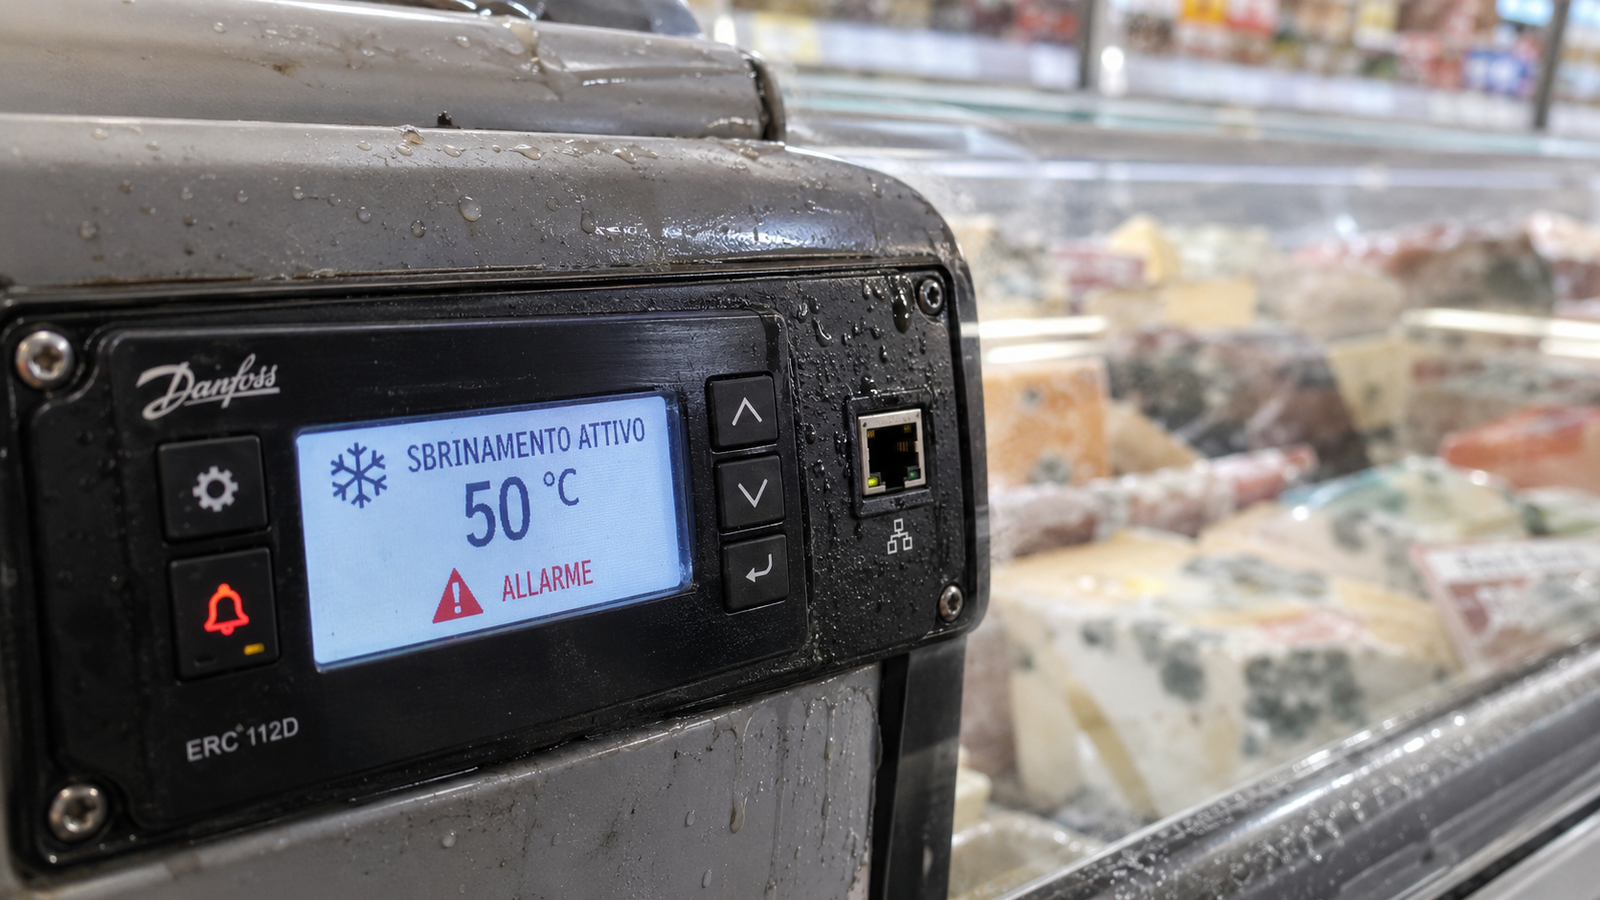
Le autorità francesi hanno confermato un attacco informatico senza precedenti ai danni dei sistemi di refrigerazione di diversi supermercati. I cybercriminali sono riusciti a compromettere i controllori industriali connessi a Internet, utilizzati per gestire la temperatura dei banchi frigo, e hanno attivato manualmente il ciclo di sbrinamento. Una mossa che, se non fosse stata prontamente rilevata, avrebbe potuto causare il deterioramento di tonnellate di prodotti alimentari, con gravi perdite economiche e rischi per la salute pubblica.
Come è stato possibile
Secondo le prime ricostruzioni, l'attacco è partito da una vulnerabilità nota nei dispositivi IoT industriali, spesso protetti da password deboli o firmware obsoleti. I controllori, collegati alla rete per consentire il monitoraggio remoto, non erano adeguatamente isolati da Internet. Gli hacker hanno quindi potuto inviare comandi malevoli, forzando lo sbrinamento e portando la temperatura interna ben oltre le soglie di sicurezza. Le autorità stanno indagando per identificare la provenienza, ma l'episodio riaccende i riflettori sulla sicurezza dell'Internet delle Cose in ambito critico.
Un pericolo evitabile
La vicenda era ampiamente prevedibile. Da anni gli esperti di cybersicurezza mettono in guardia contro l'esposizione diretta di sistemi industriali sulla rete pubblica senza misure di protezione come firewall, segmentazione di rete e autenticazione a più fattori. Nel caso francese, un semplice aggiornamento o una configurazione più rigorosa avrebbe potuto impedire l'intrusione. L'episodio dimostra che anche i settori apparentemente lontani dall'IT – come la grande distribuzione – sono ormai bersagli sensibili, e che la resilienza informatica è diventata una priorità imprescindibile per la continuità operativa.
Le autorità francesi hanno raccomandato a tutte le catene di supermercati di verificare immediatamente le credenziali di accesso e di disconnettere i controllori non strettamente necessari. Nel frattempo, l'attenzione si sposta sulle possibili ripercussioni normative: l'Unione Europea potrebbe accelerare l'adozione di standard più stringenti per la sicurezza dei dispositivi IoT, proprio per evitare che un attacco banale possa trasformarsi in una crisi alimentare.



