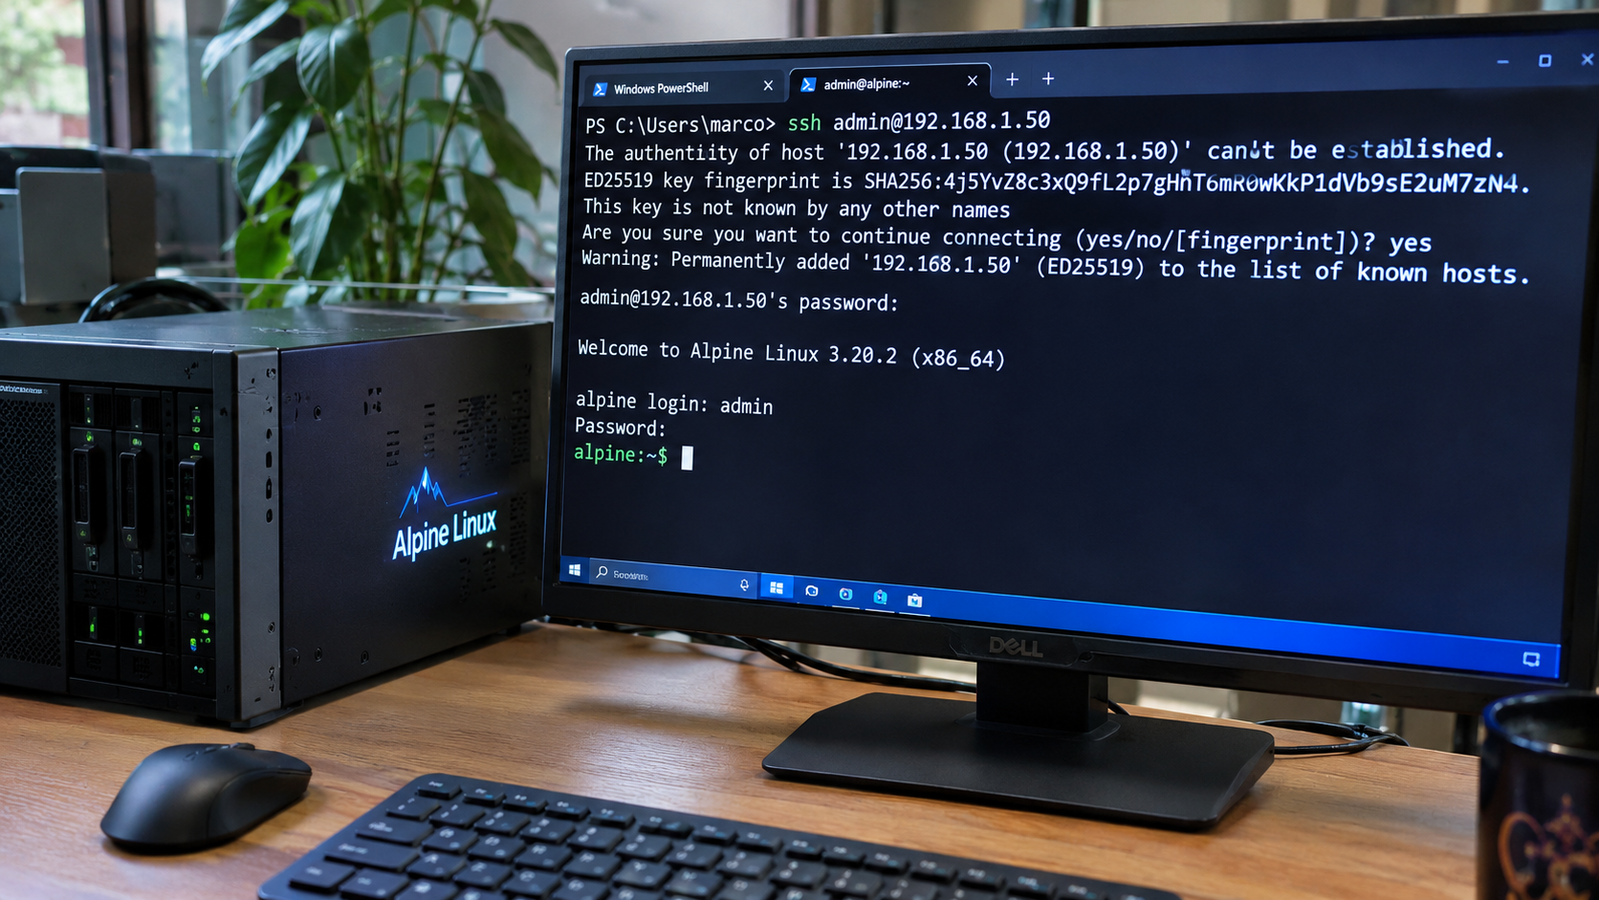
Chi gestisce server Linux deve correre ai ripari. OpenSSH e la distribuzione Alpine Linux hanno pubblicato aggiornamenti di sicurezza per chiudere una vulnerabilità critica che permette di accedere ad alcuni sistemi senza conoscere la password. Il difetto, ribattezzato *sshole dai ricercatori che lo hanno scoperto, sfrutta un comportamento anomalo nel processo di autenticazione e apre le porte a intrusioni non autorizzate.
Come funziona l'attacco
Secondo quanto ricostruito, la falla si annida nella gestione delle sessioni SSH e consente a un attaccante di aggirare i controlli di autenticazione, ottenendo l'accesso con privilegi elevati. Non serve conoscere credenziali o chiavi: basta sfruttare la configurazione difettosa per superare il login. Il problema riguarda in particolare le installazioni che utilizzano OpenSSH in combinazione con ambienti basati su Alpine Linux, molto diffusi in container e infrastrutture cloud.
Quali sistemi rischiano e cosa fare
Le versioni vulnerabili includono diverse release recenti di OpenSSH e le immagini Alpine non aggiornate. Gli amministratori di sistema sono invitati a installare immediatamente le patch rilasciate dai maintainer e a verificare le configurazioni dei server esposti su Internet. In assenza di aggiornamento, la raccomandazione è limitare l'accesso SSH alle reti fidate e monitorare i log per individuare tentativi sospetti. La vicenda ricorda quanto sia cruciale una politica di patch rapida: una singola falla può compromettere intere infrastrutture.